

 Authenticate
 Manage Users
 Customize
 Platform
このガイドでは、エンタープライズアイデンティティプロバイダー (IdP) として Okta を使用し、テストに使用できる Okta テナントへの管理者アクセス権があることを前提としています。お持ちでない場合は、「Okta テナントを作成して設定する」を参照してください。
Okta テナントを作成して設定する
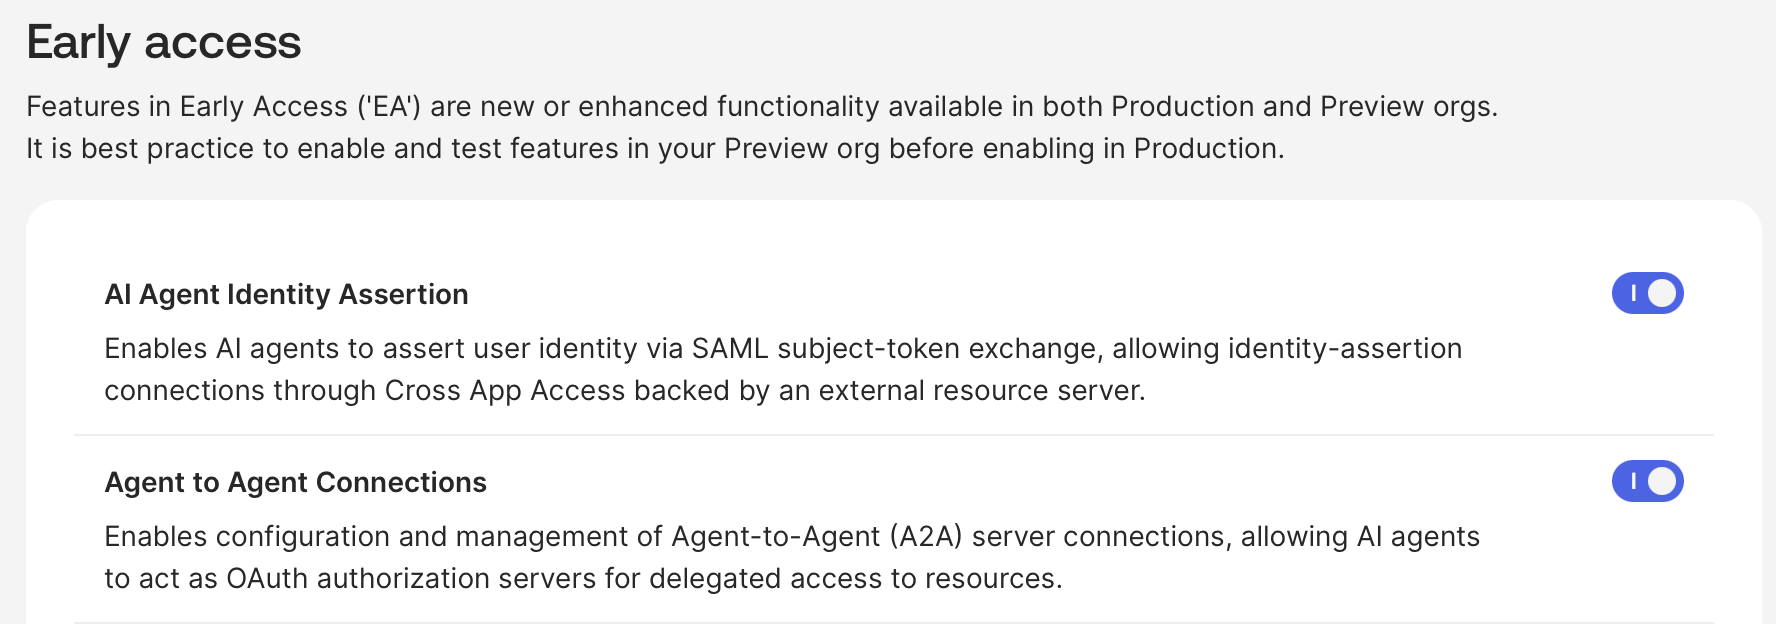
Cross App Access 用の Okta テナントを作成して設定するには、次の手順を実行します。- Okta Developer のウェブサイトで、Okta Integrator Free Planにサインアップします。サインアップ後、新しい Okta テナントにリダイレクトされます。
- Okta テナントで Cross App Access が有効になっていない場合は、
developers@okta.comにメールで連絡し、Okta テナントでの XAA の有効化を依頼してください。
Okta で Requesting App を登録する
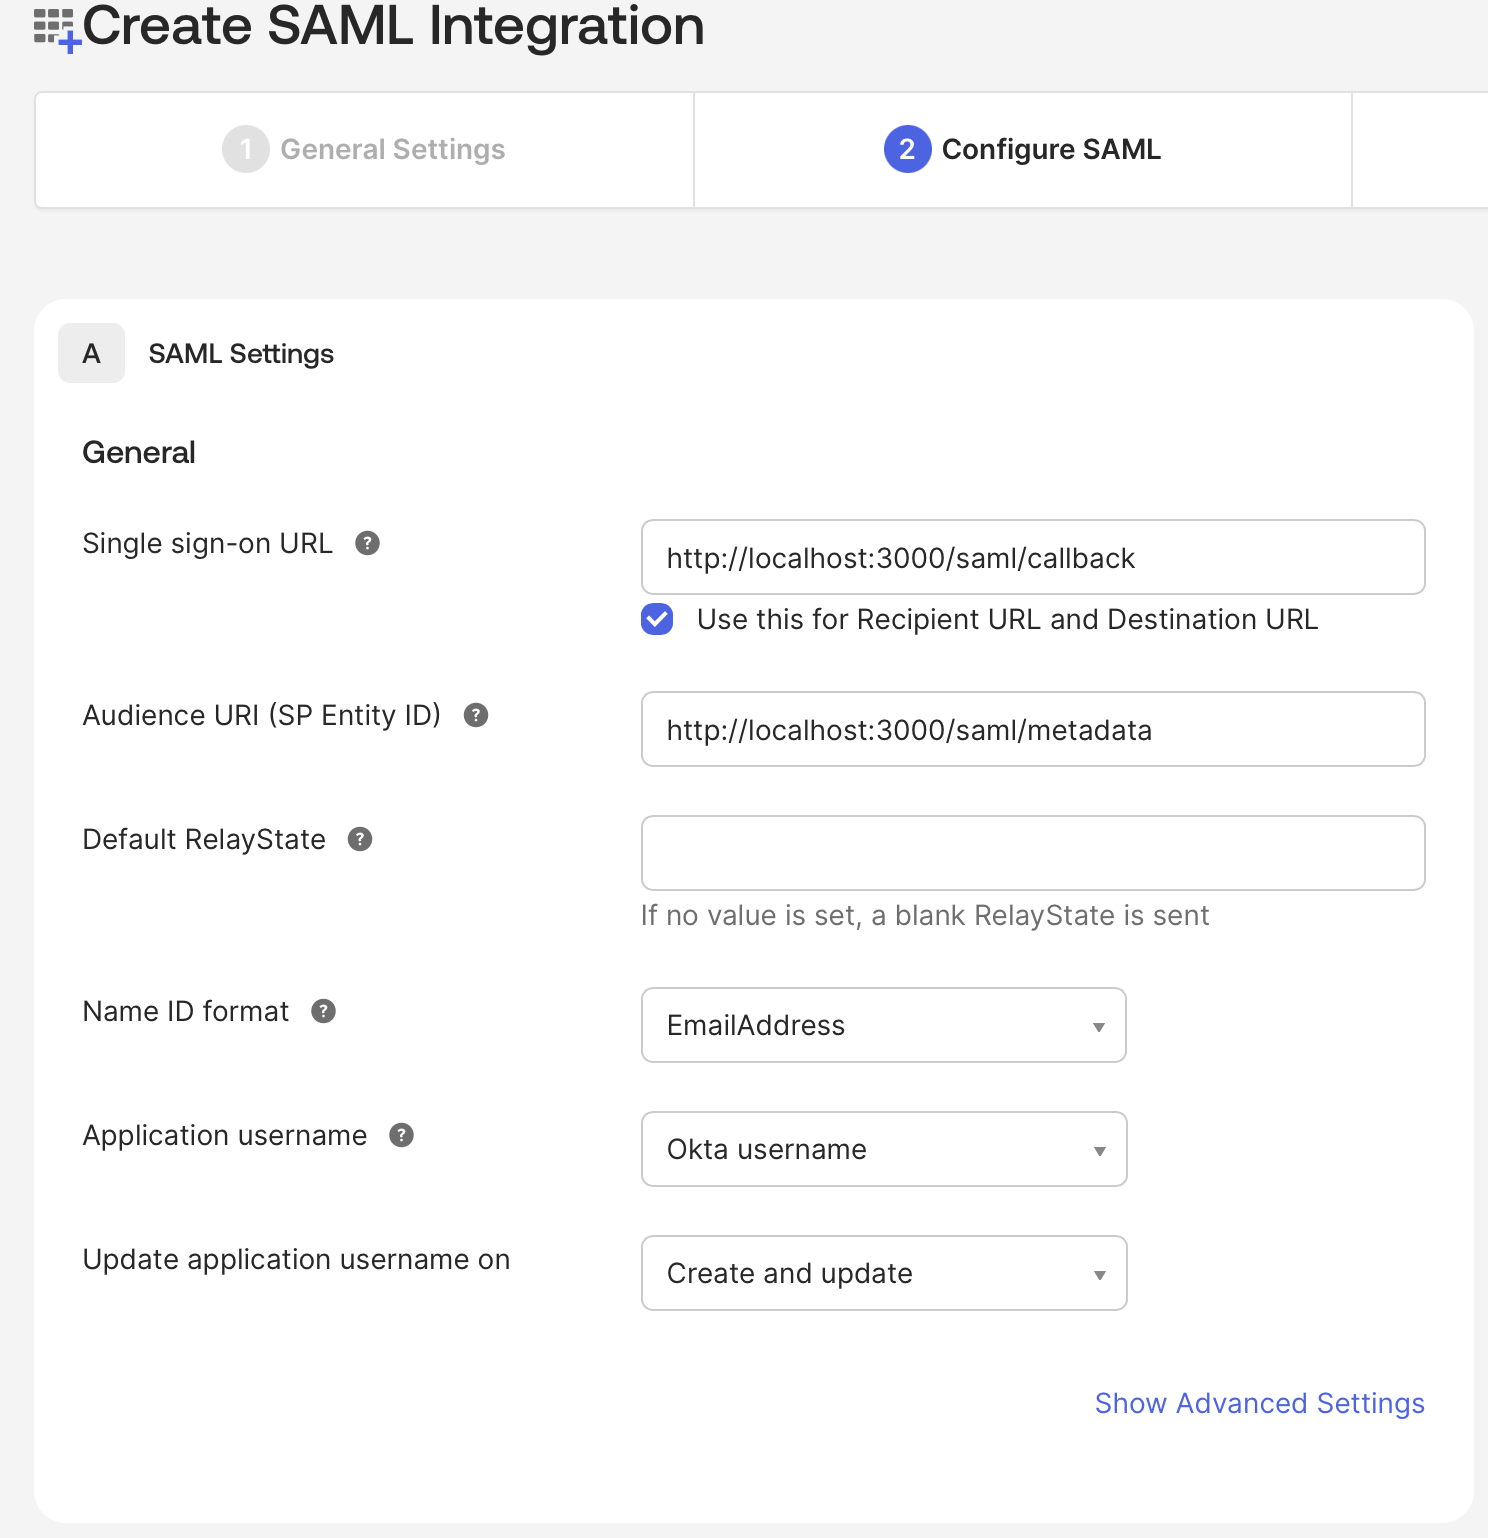
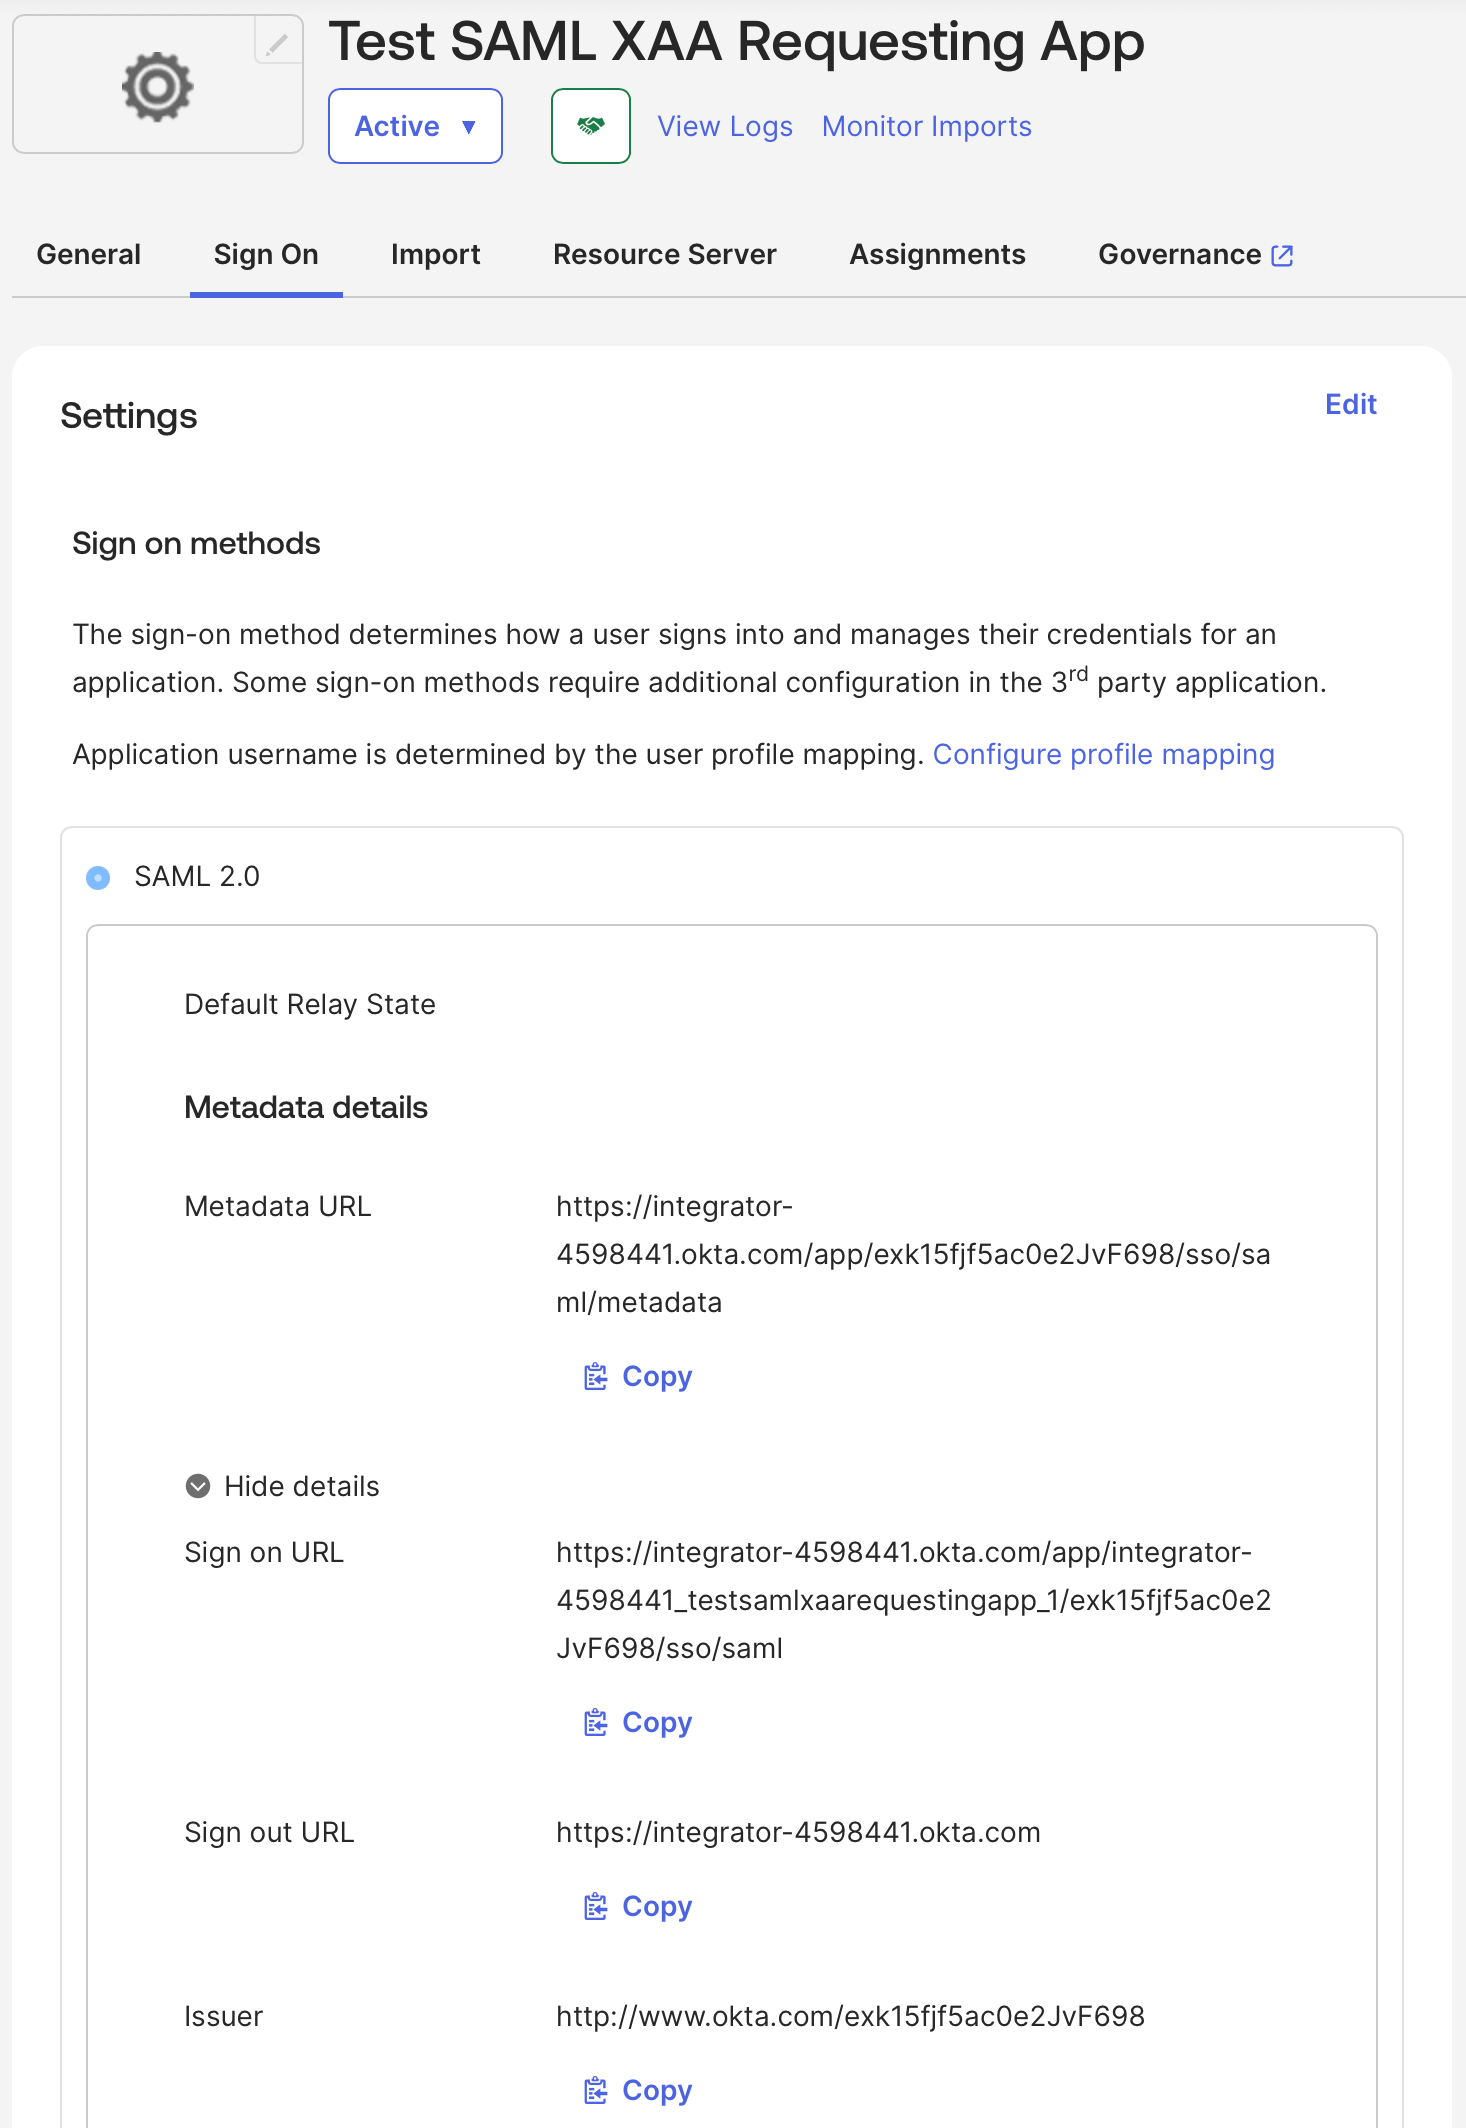
Requesting App を SAML で構成する必要はなく、OIDC を使用することもできます。以下では、Requesting App を SAML アプリケーションとして構成する方法を説明します。Okta で Requesting App を作成する
Requesting App は標準的な SAML アプリケーションです。Okta Admin Console で、アプリケーション > アプリケーション > Create App Integration に移動し、アプリケーションの種類として SAML 2.0 を選択します。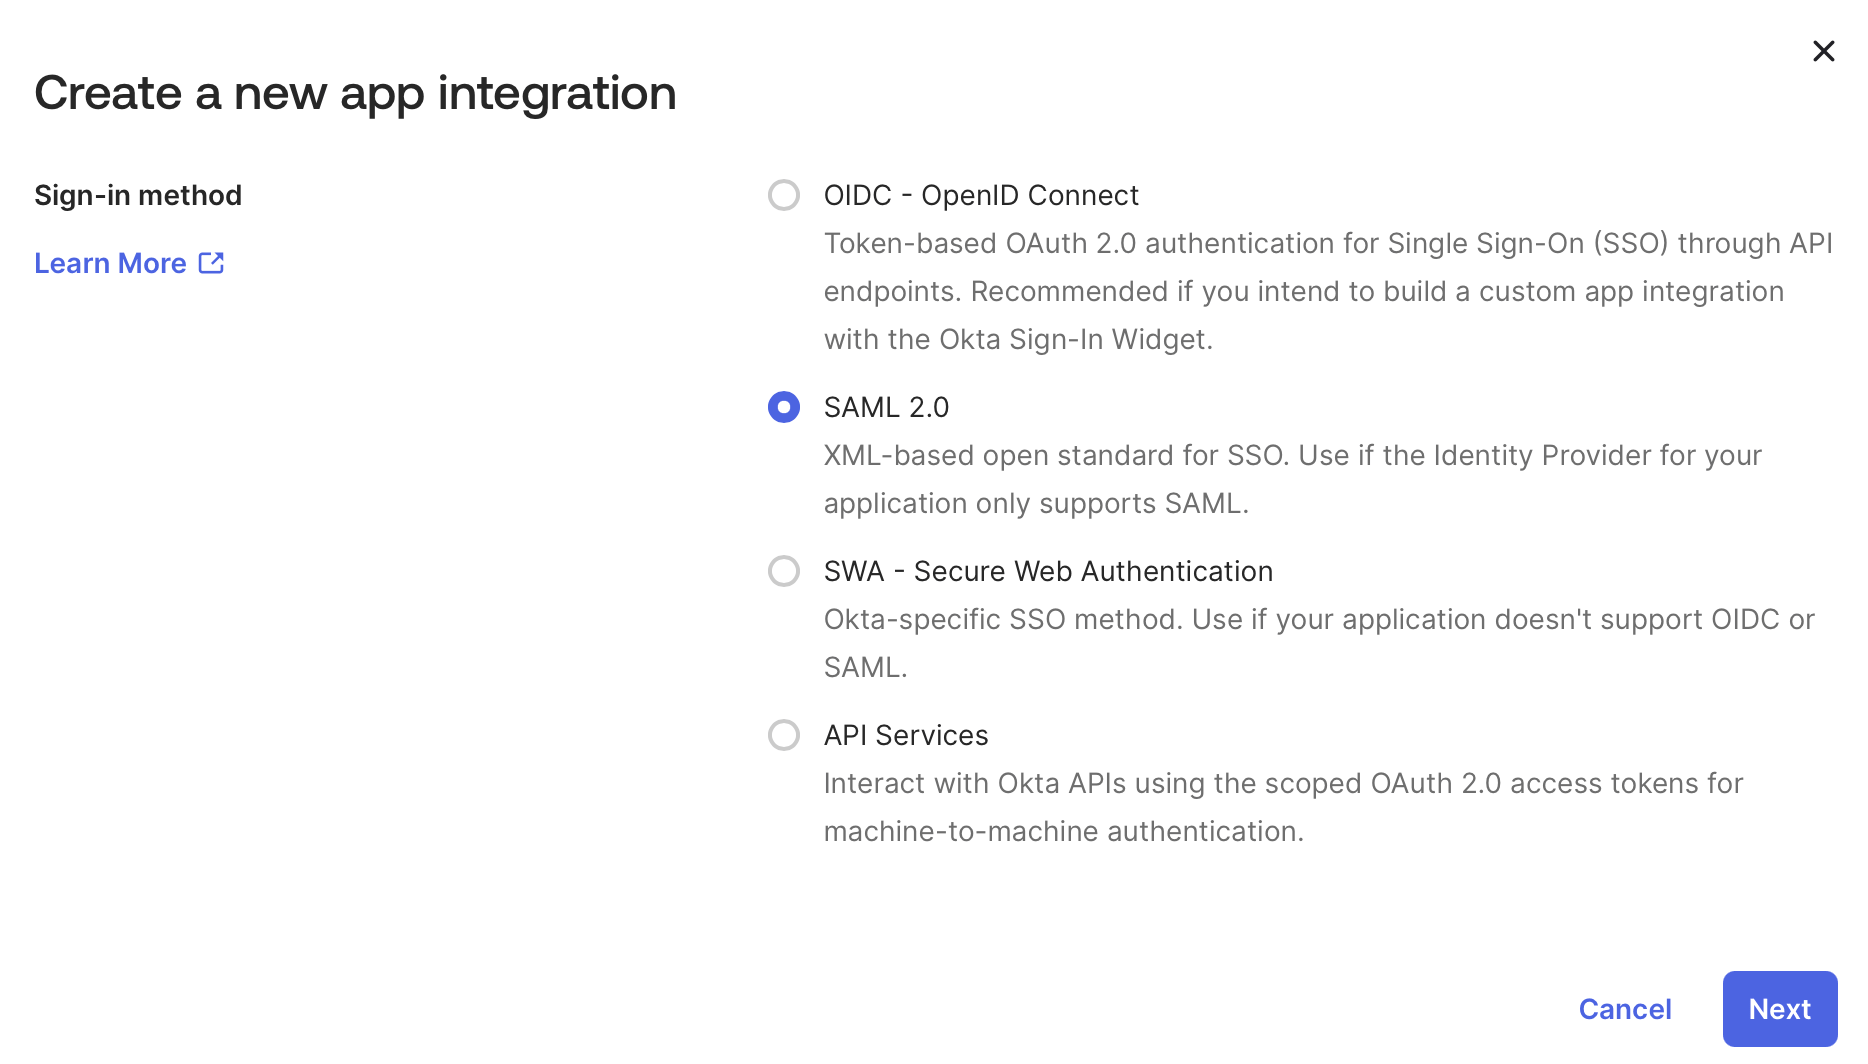
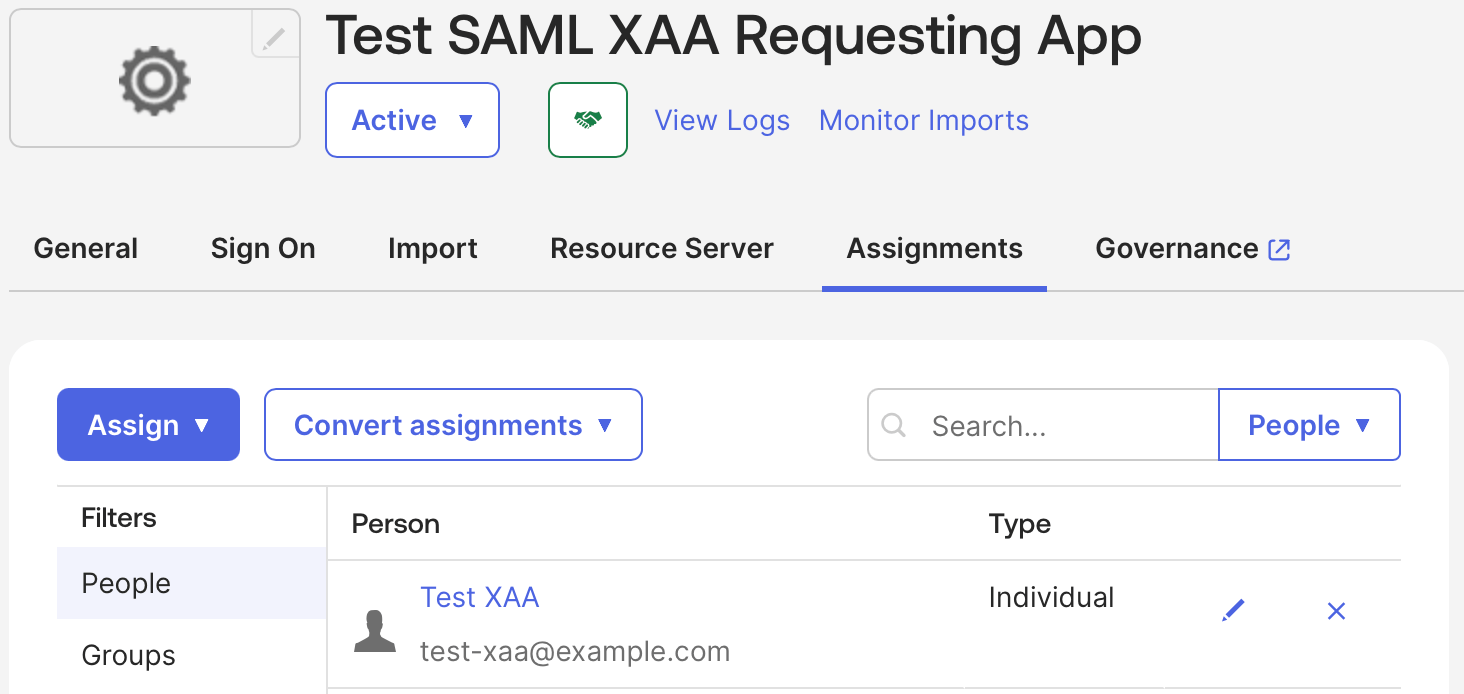
Requesting App をテストユーザーに割り当てる
テストユーザーが Okta で Requesting App にログインできるようにします。 Okta Admin Console で、次の操作を行います。- アプリケーション に移動し、作成した Requesting App を選択します。
- Assign > Assign to People を選択し、テストユーザーを選択します。
- Save を選択します。
Okta で Resource App を登録する
Okta で Resource App を作成する
Requesting App と同様に、Resource App は SAML 2.0 アプリケーションです。- アプリケーション > アプリケーション > Create App Integration に移動し、アプリケーションの種類として SAML 2.0 を選択します。
-
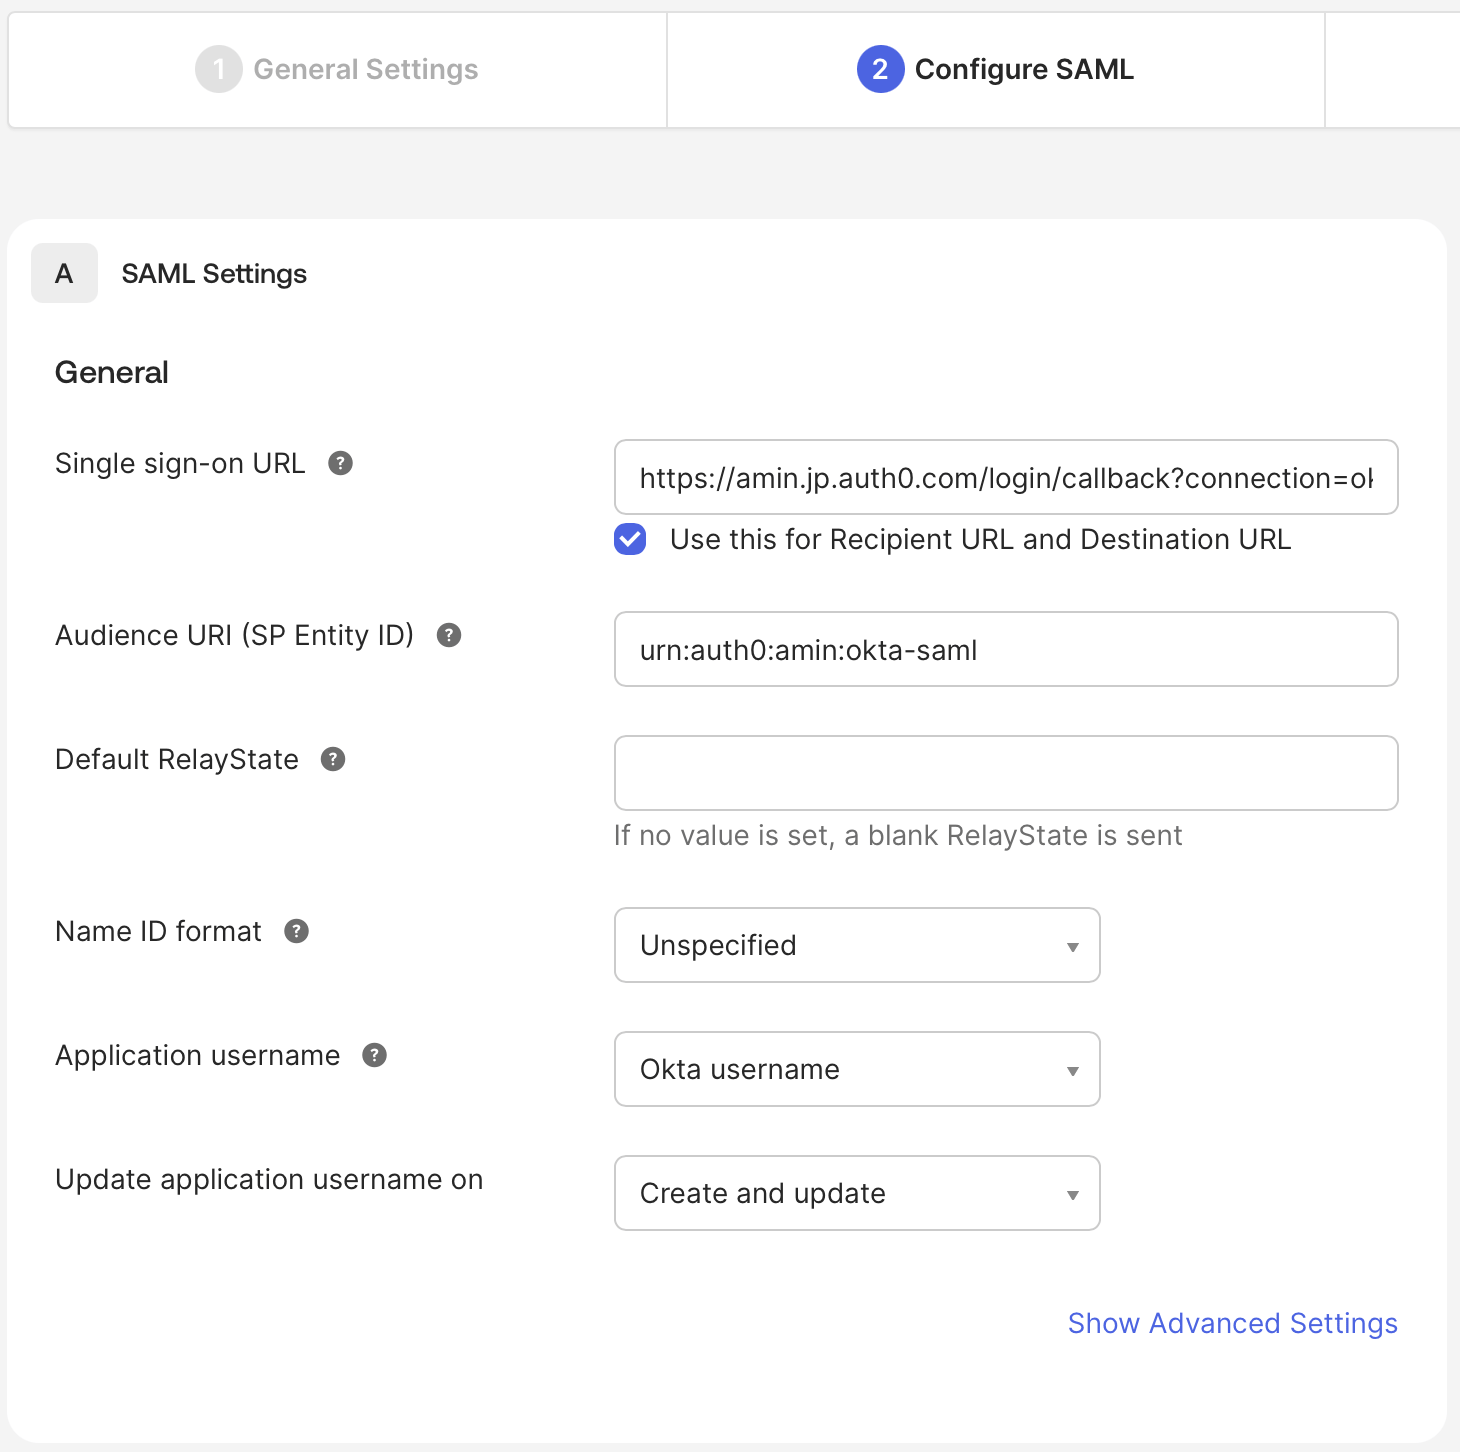
後で Okta と Auth0 間の SAML 接続を設定する際に使用する接続名を入力します。次に、Configure SAML で以下を設定します。
- Single Sign On URL フィールドに Auth0 テナントのコールバック URL を設定します。コールバック URL は
https://{yourAuth0Domain}/login/callback?connection={yourConnectionName}です。 - Audience URI (SP Entity ID) には、接続名を使用して
urn:auth0:TENANT:CONNECTION形式で設定します。
- Single Sign On URL フィールドに Auth0 テナントのコールバック URL を設定します。コールバック URL は
- Next を選択し、続けて Finish を選択します。
テストユーザーにResource Appを割り当てる
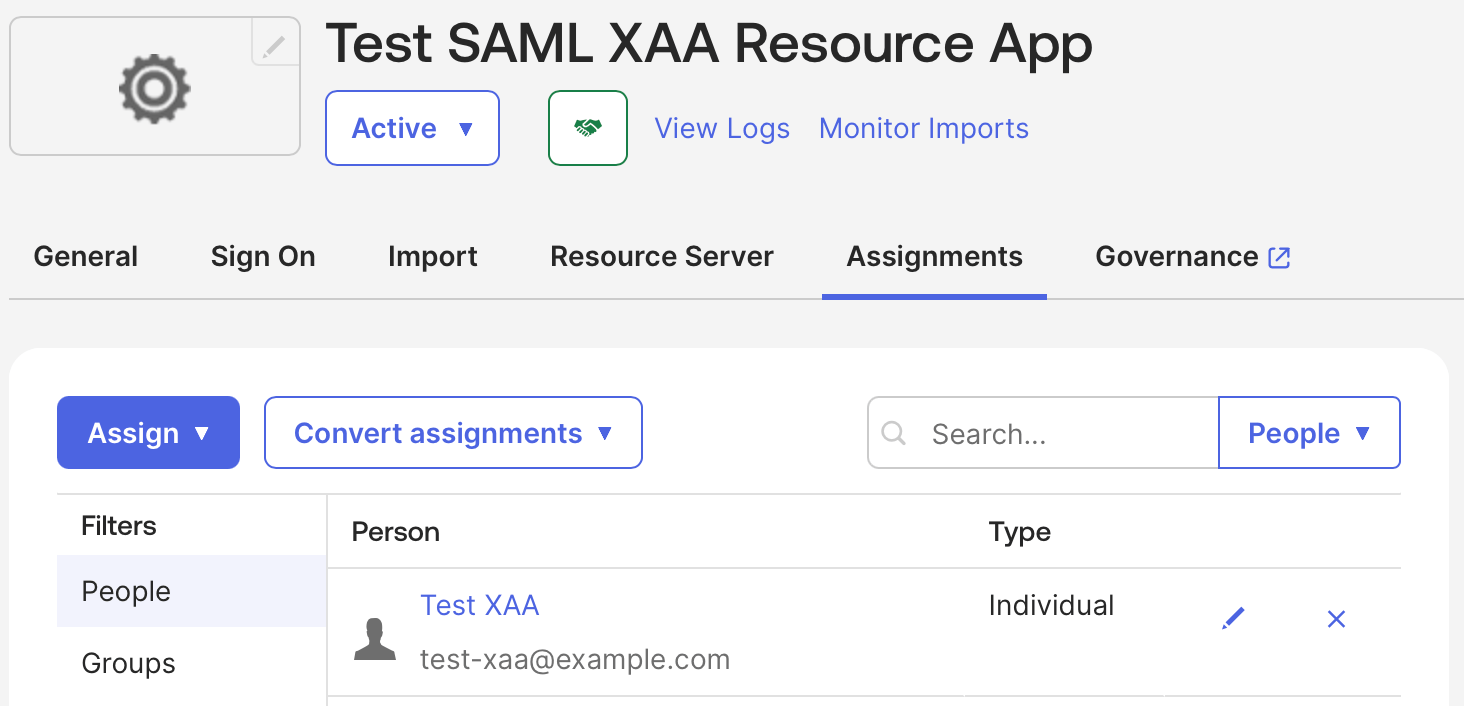
テストユーザーがOktaでResource Appにログインできるようにします。 Okta Admin Consoleで、以下の操作を行います。- アプリケーションに移動し、作成したResource Appを選択します。
- Assign > Assign to Peopleを選択し、テストユーザーを選択します。
- Saveを選択します。
Resource App で Cross-app Access (XAA) を有効にする
Resource Server タブに移動し、Resource App の Cross-app access (XAA) を有効にします。Resource App の認可サーバーの Issuer URL を入力します:https://YOUR_AUTH0_DOMAIN/。
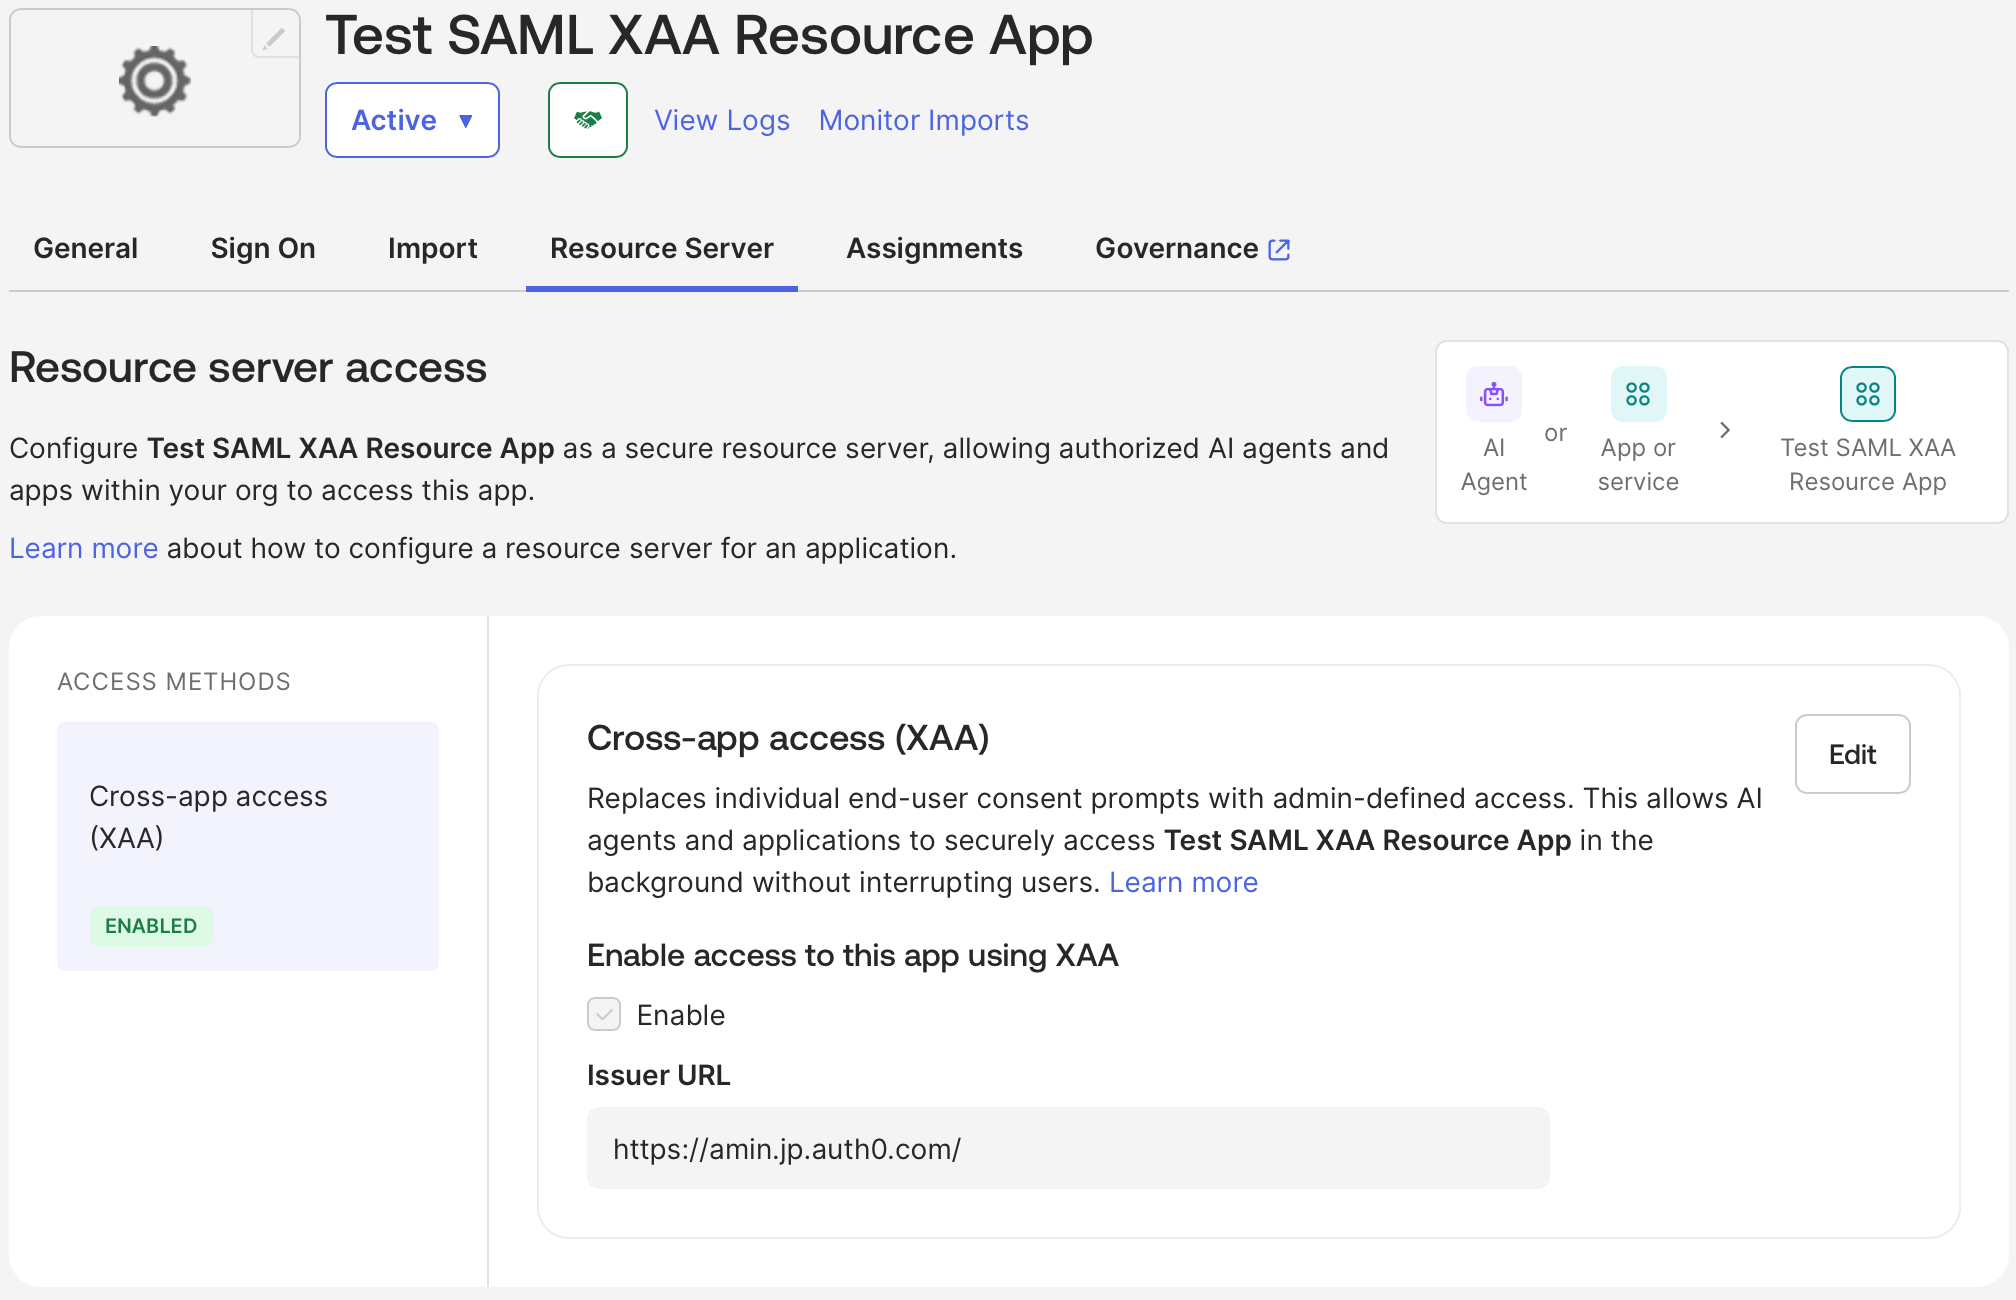
Auth0 では、末尾がスラッシュ
/ で終わる発行者 URL を持つトークンが発行・受け入れされます。Okta に AI エージェントを登録する
AI エージェント を作成する
Directory > AI エージェント > Register AI Agent に移動し、Register manually を選択します。AI エージェント の名前を入力し、所有者を割り当てます。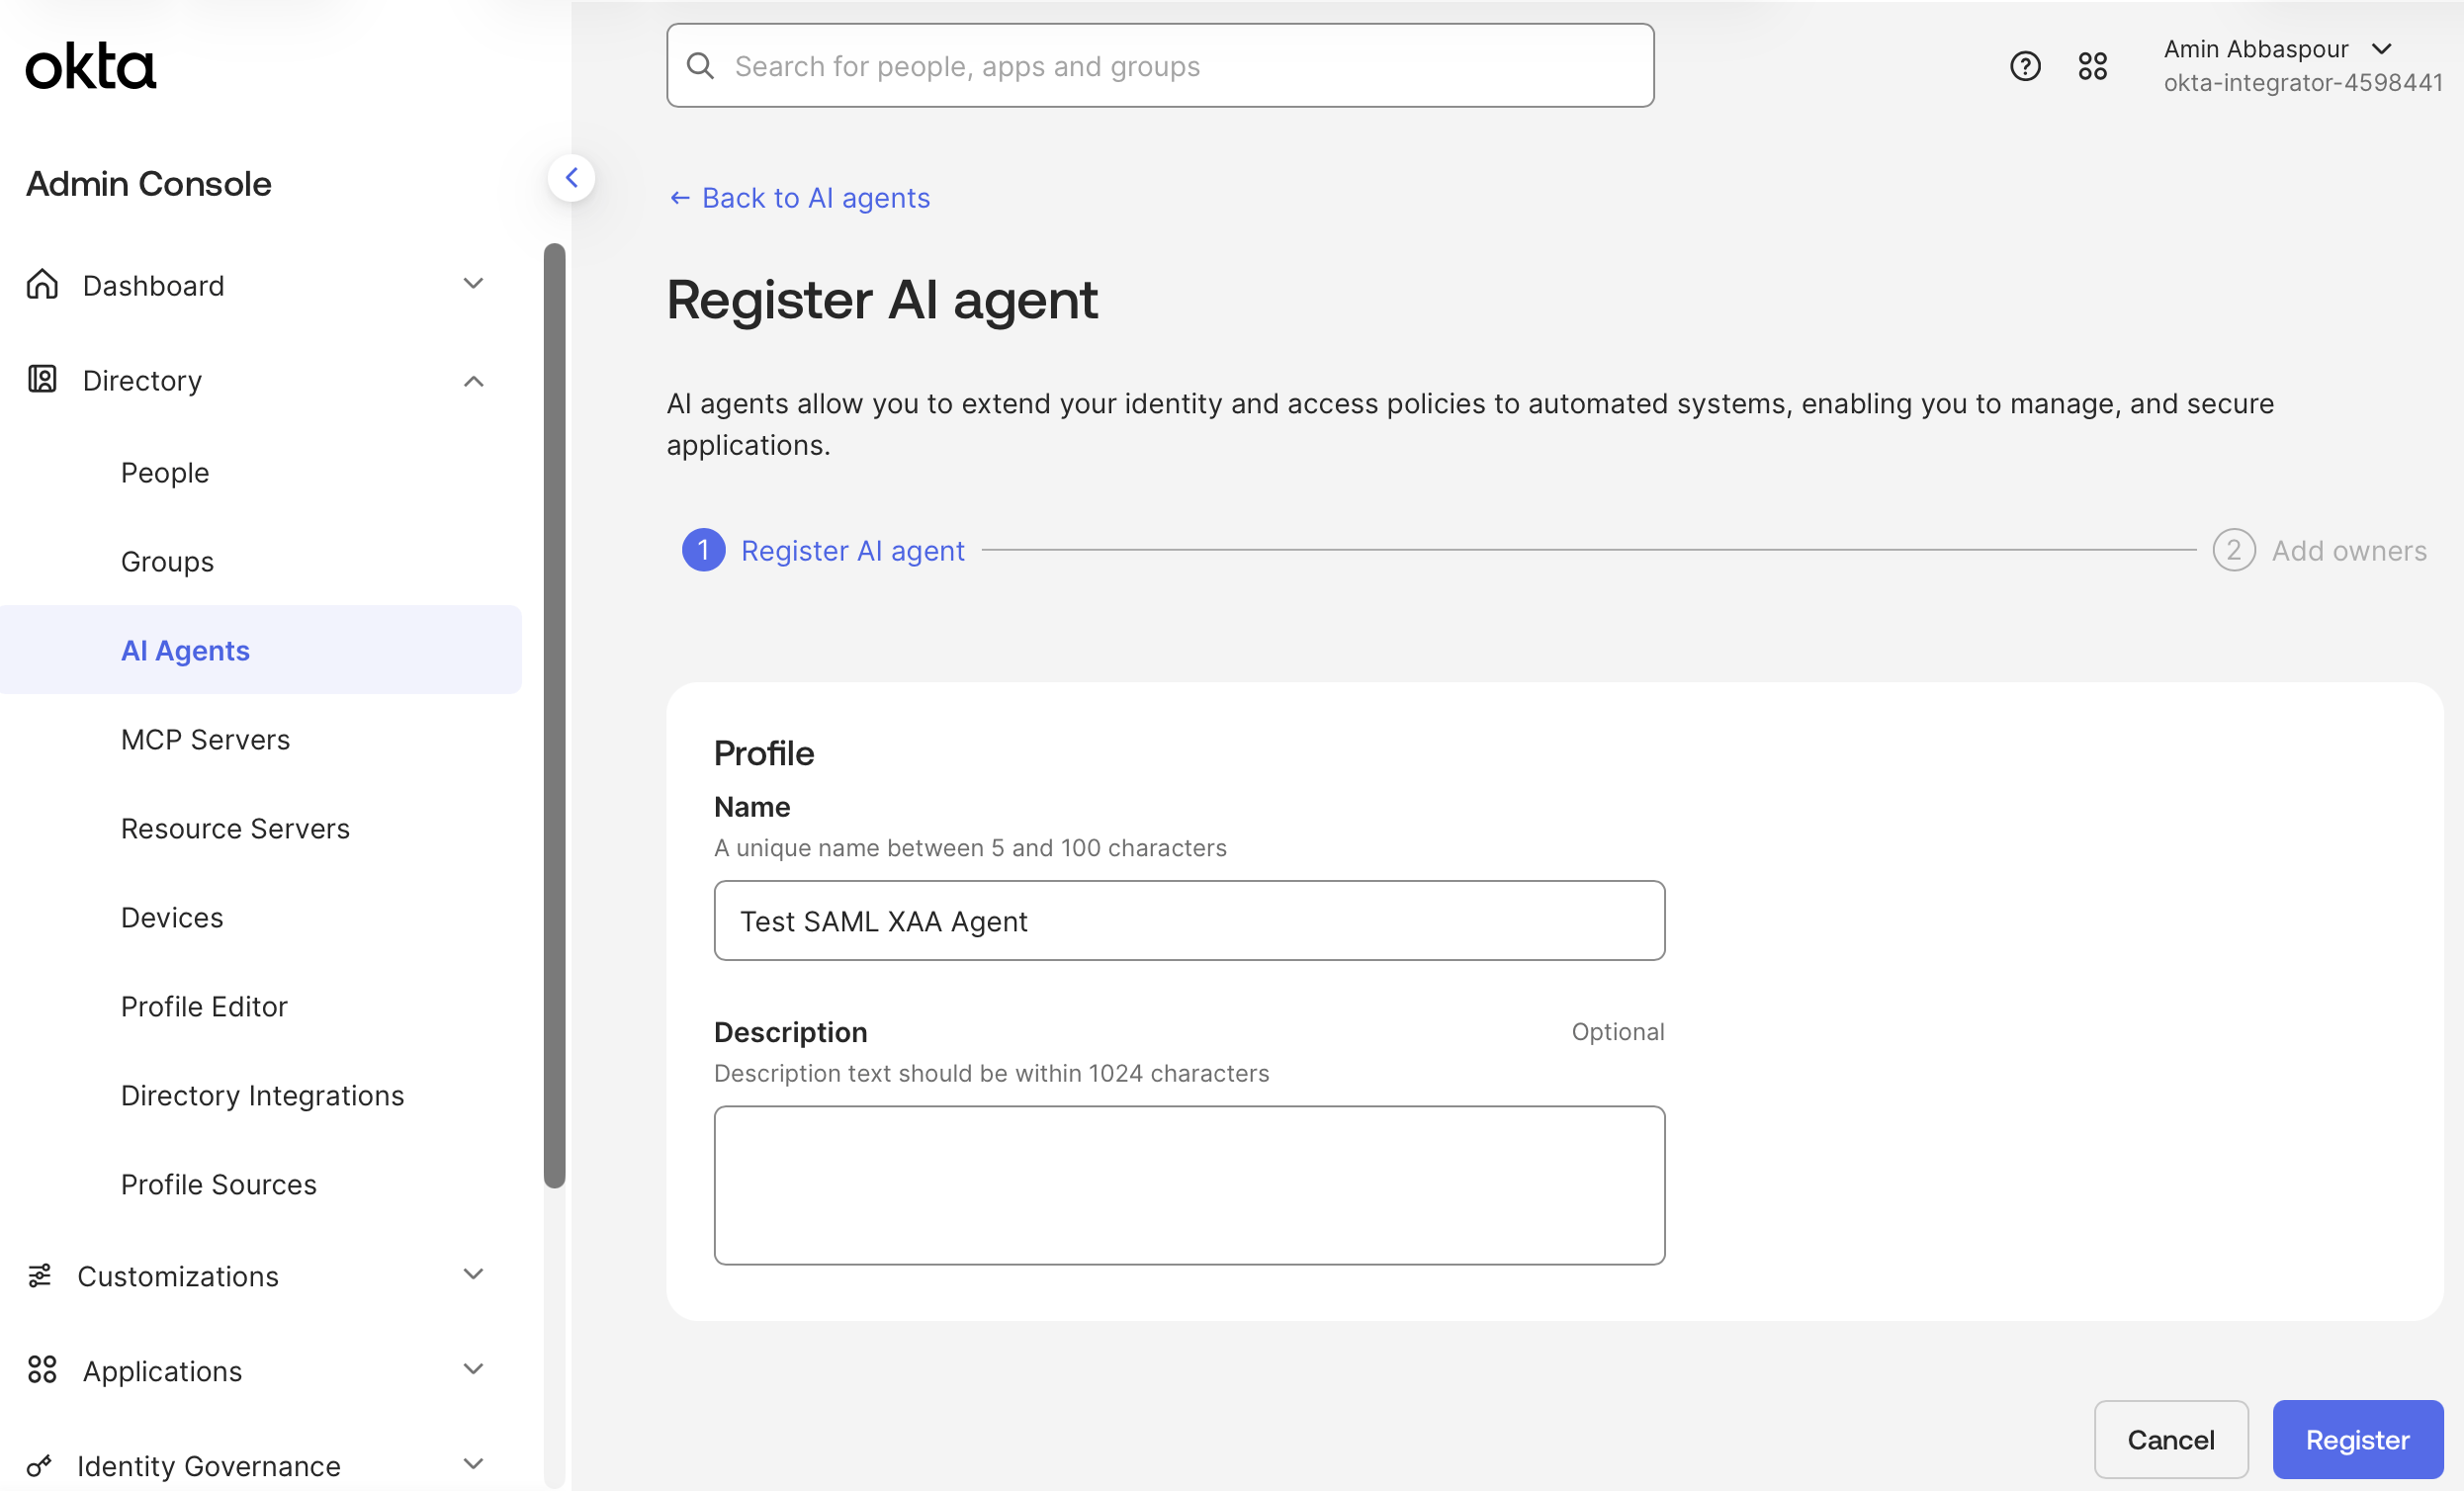
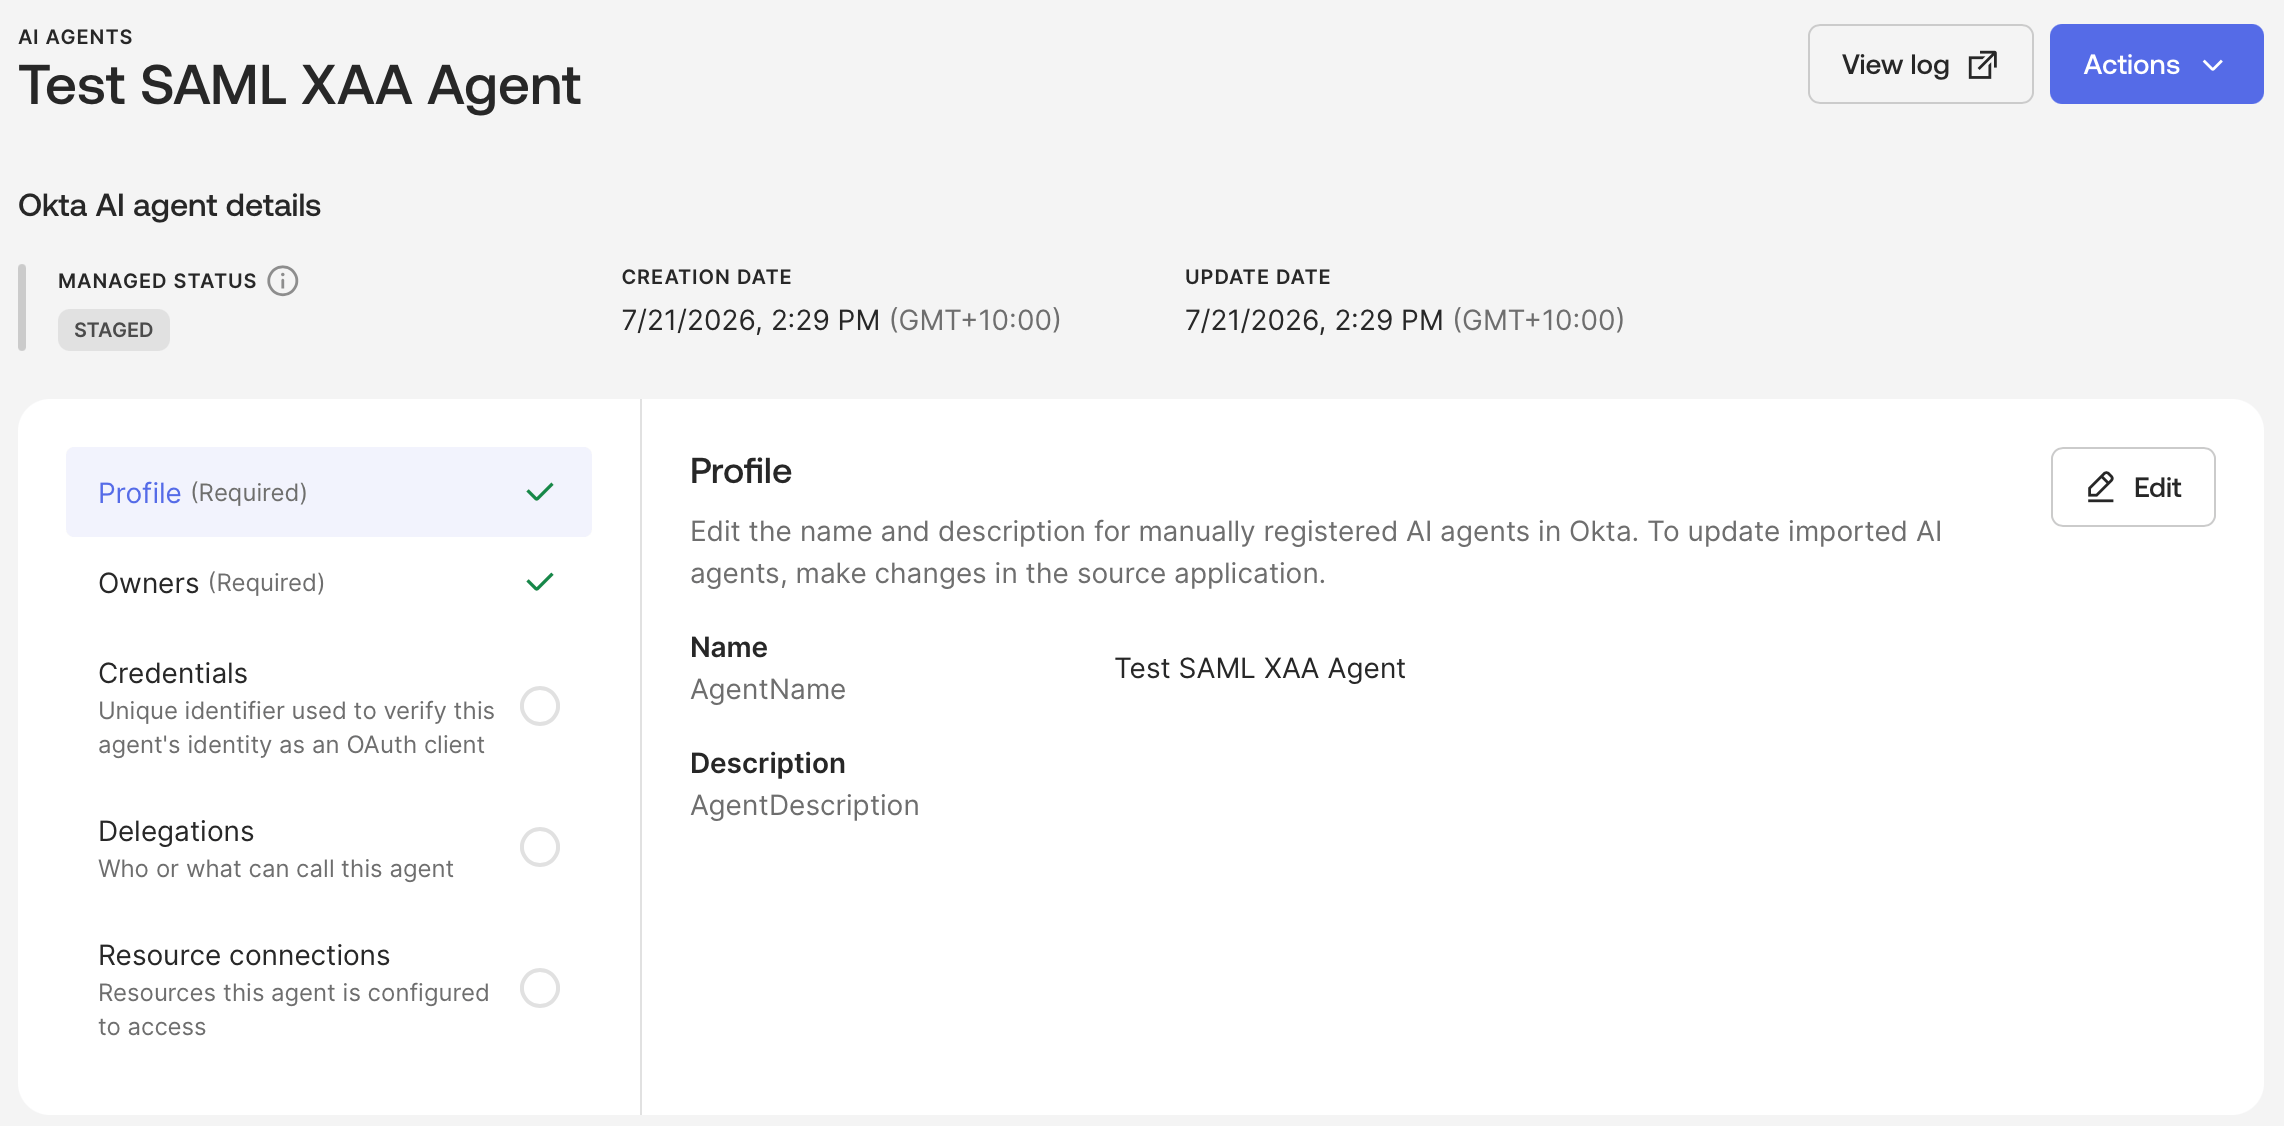
STAGED 状態になります。AI エージェント を有効化する前に、以下の手順を完了してください。
エージェントの資格情報を追加する
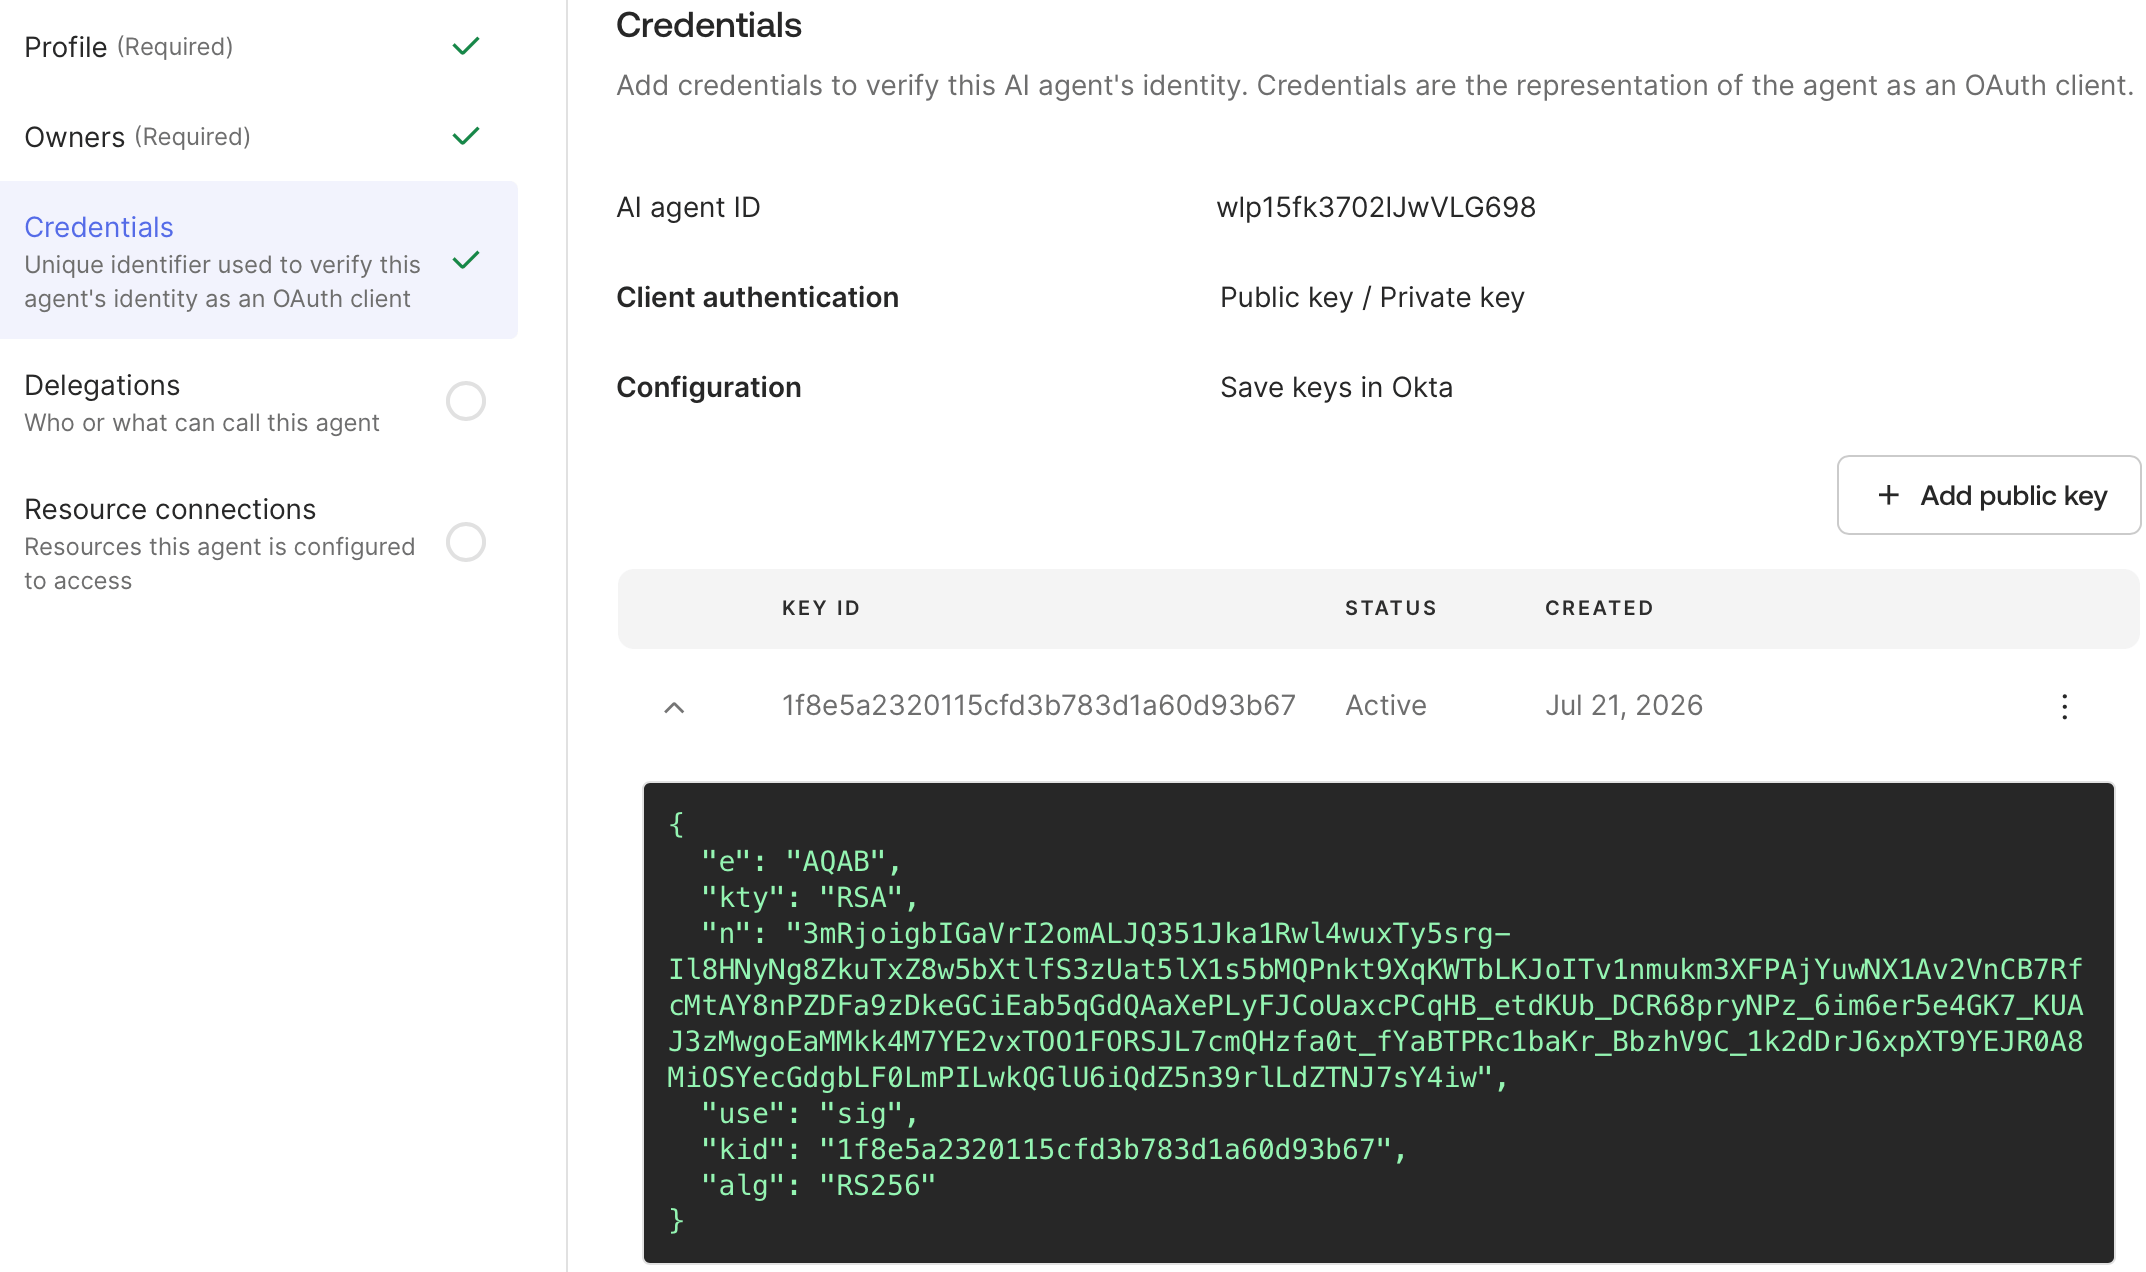
AIエージェントは、Private Key JWT を使用して、アプリケーションに代わって認証を行います。Credentialsタブで、Add public keyを選択します。 自身のキー ペアの公開鍵を指定するか、Generate new keyを選択して秘密キーとキー ID (kid) をダウンロードできます。
資格情報を設定すると、タブの横にチェックマークが表示されます。
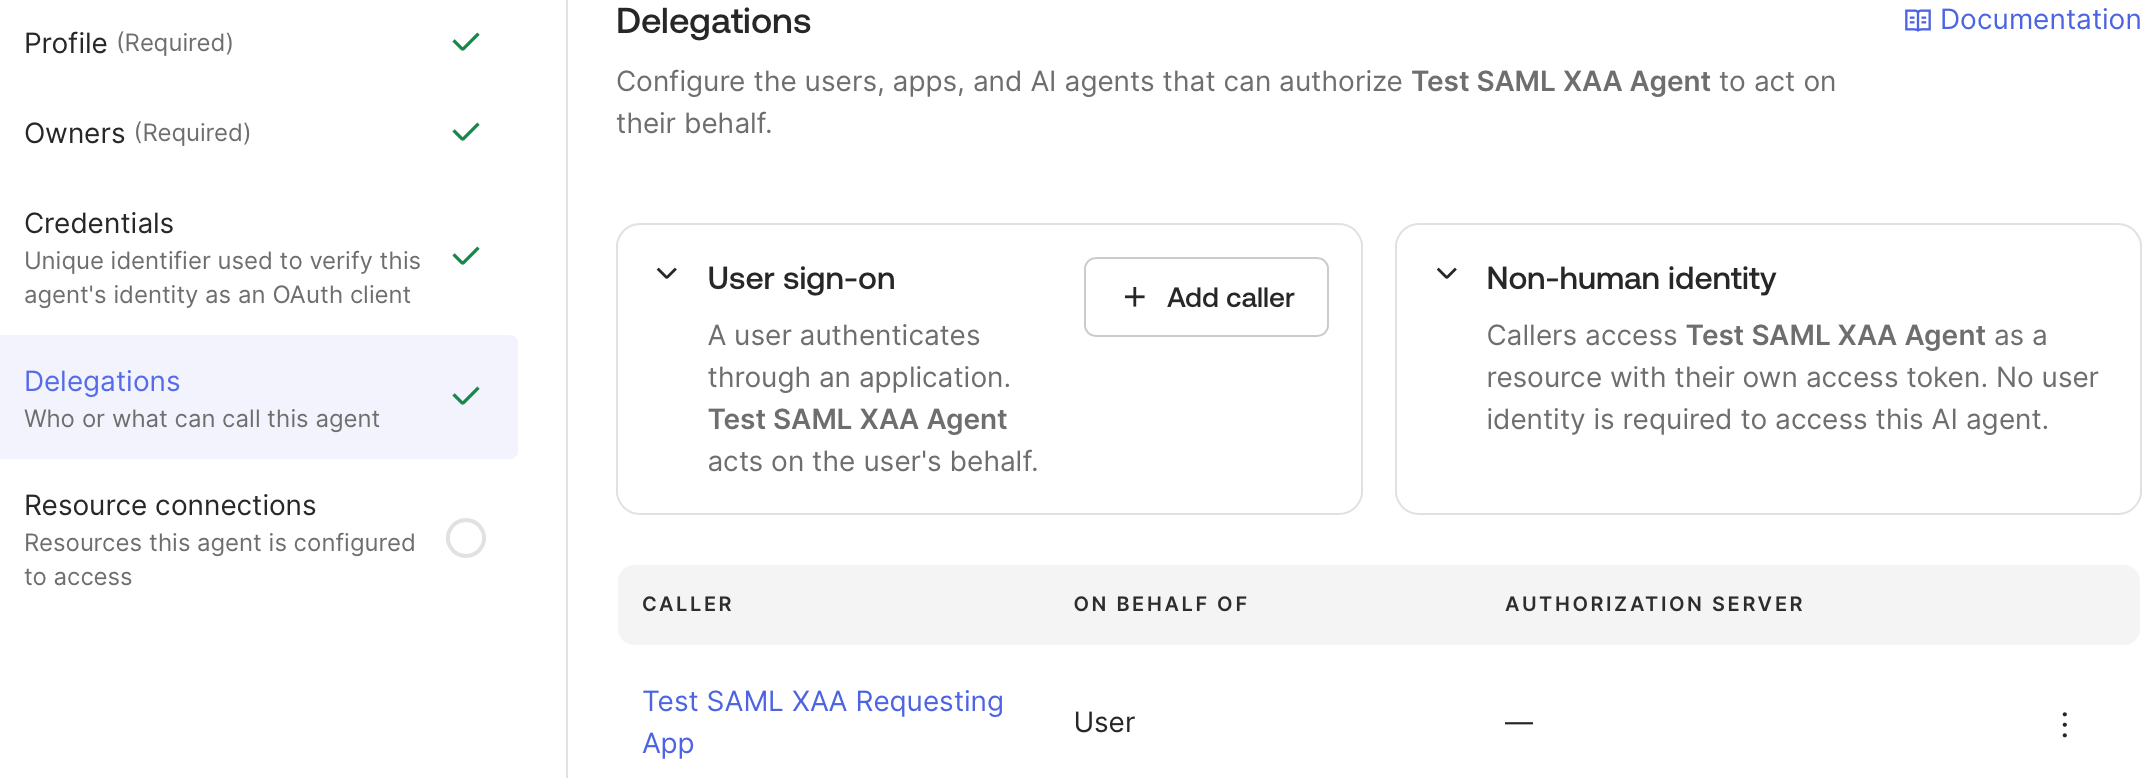
エージェントの委譲を追加
Delegations タブの User sign-on セクションで、Add Caller を選択します。 リクエスト元のアプリを選択し、Add caller を選択します。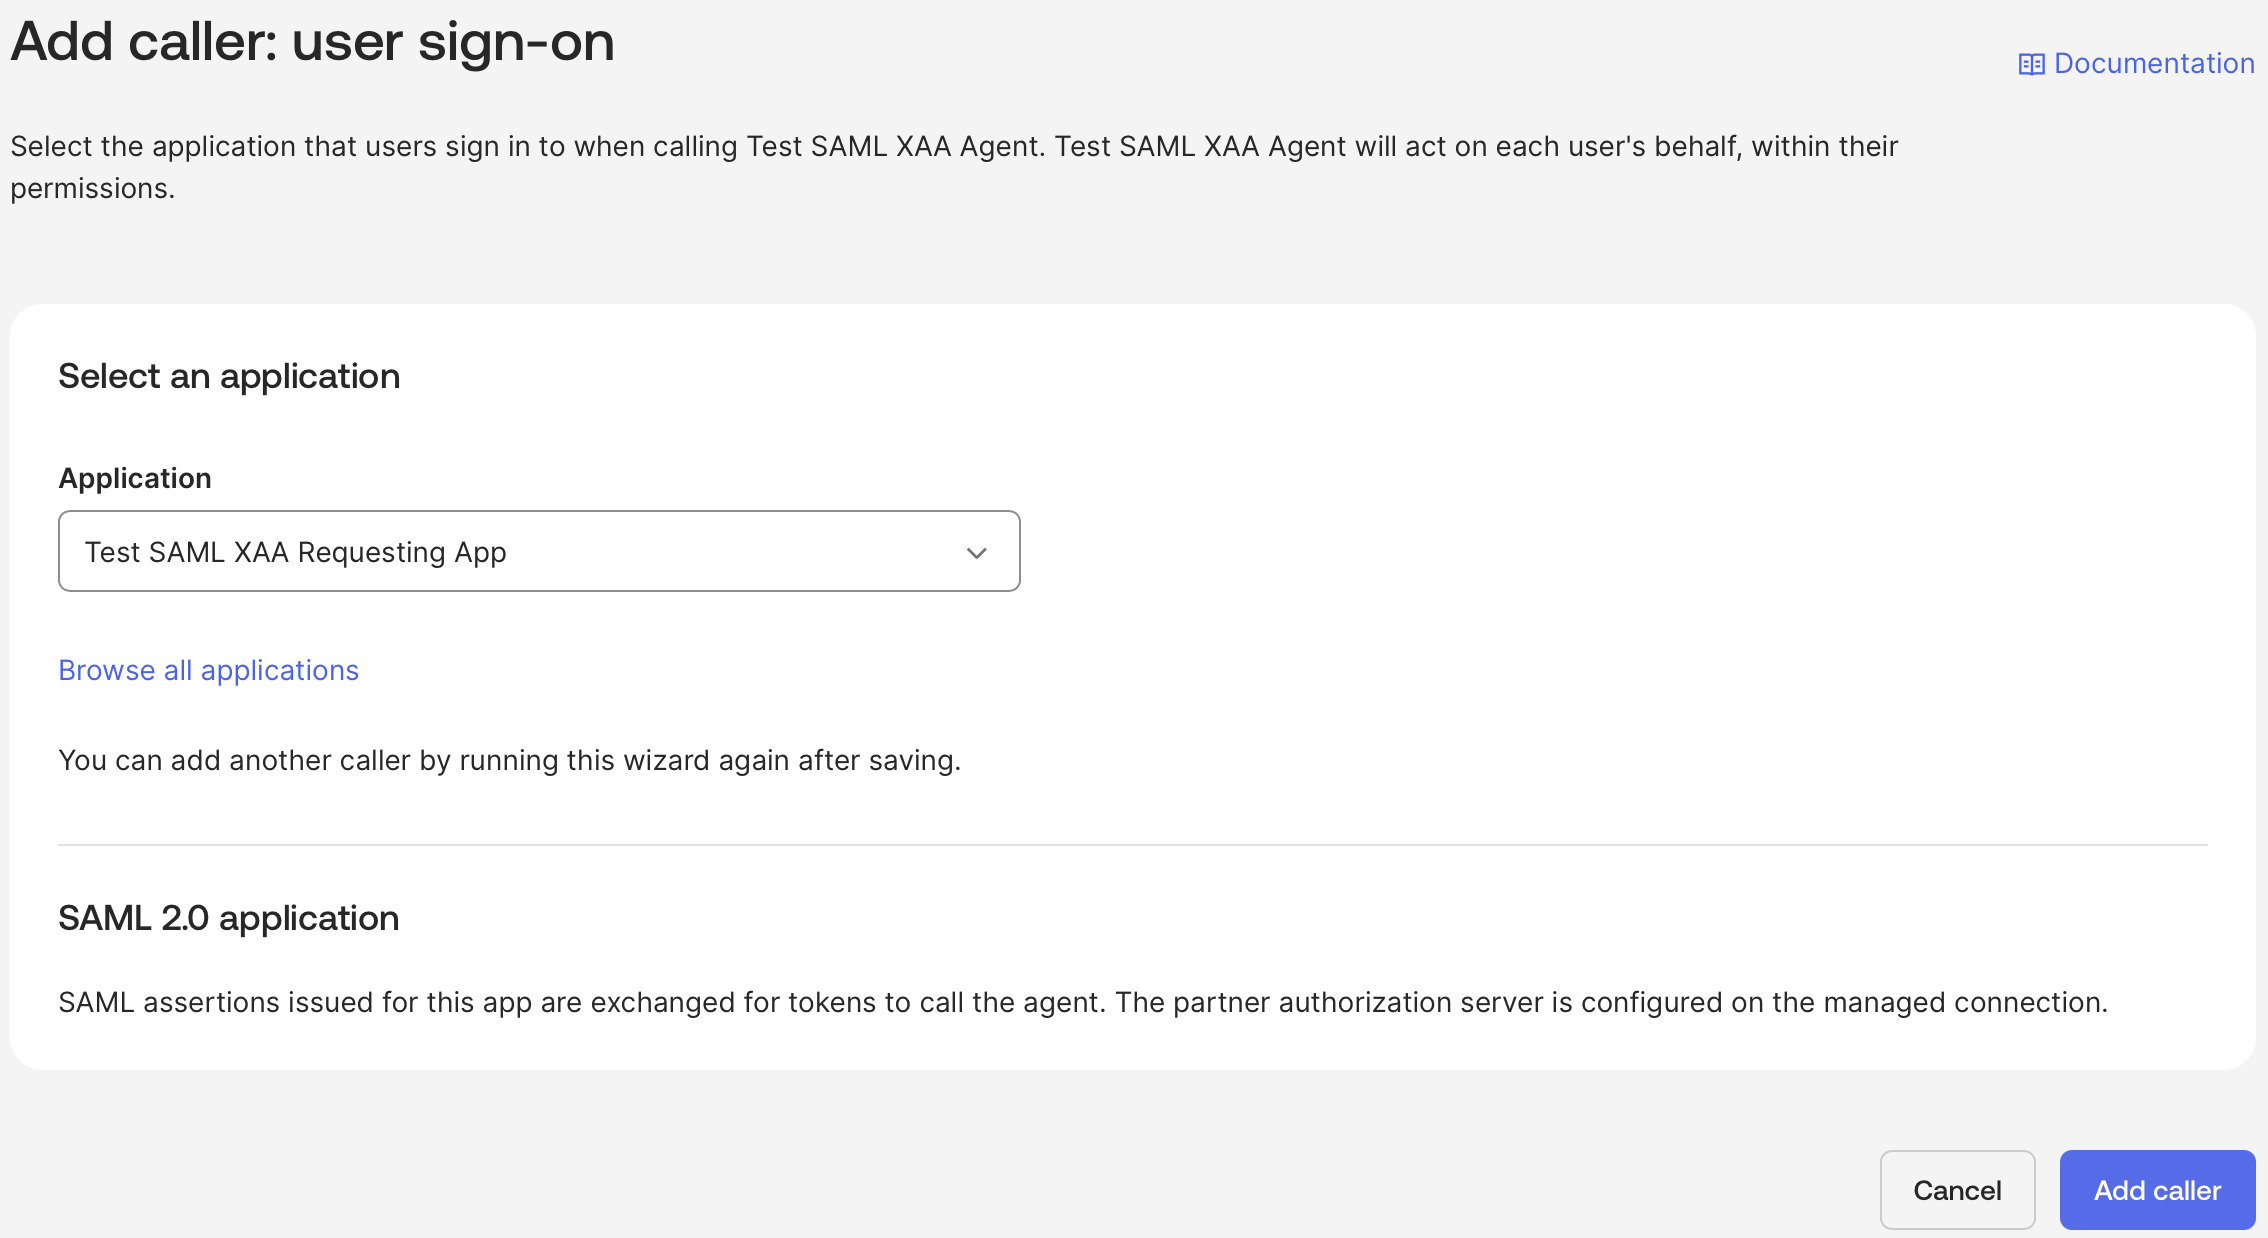
Agent Resource 接続を追加する
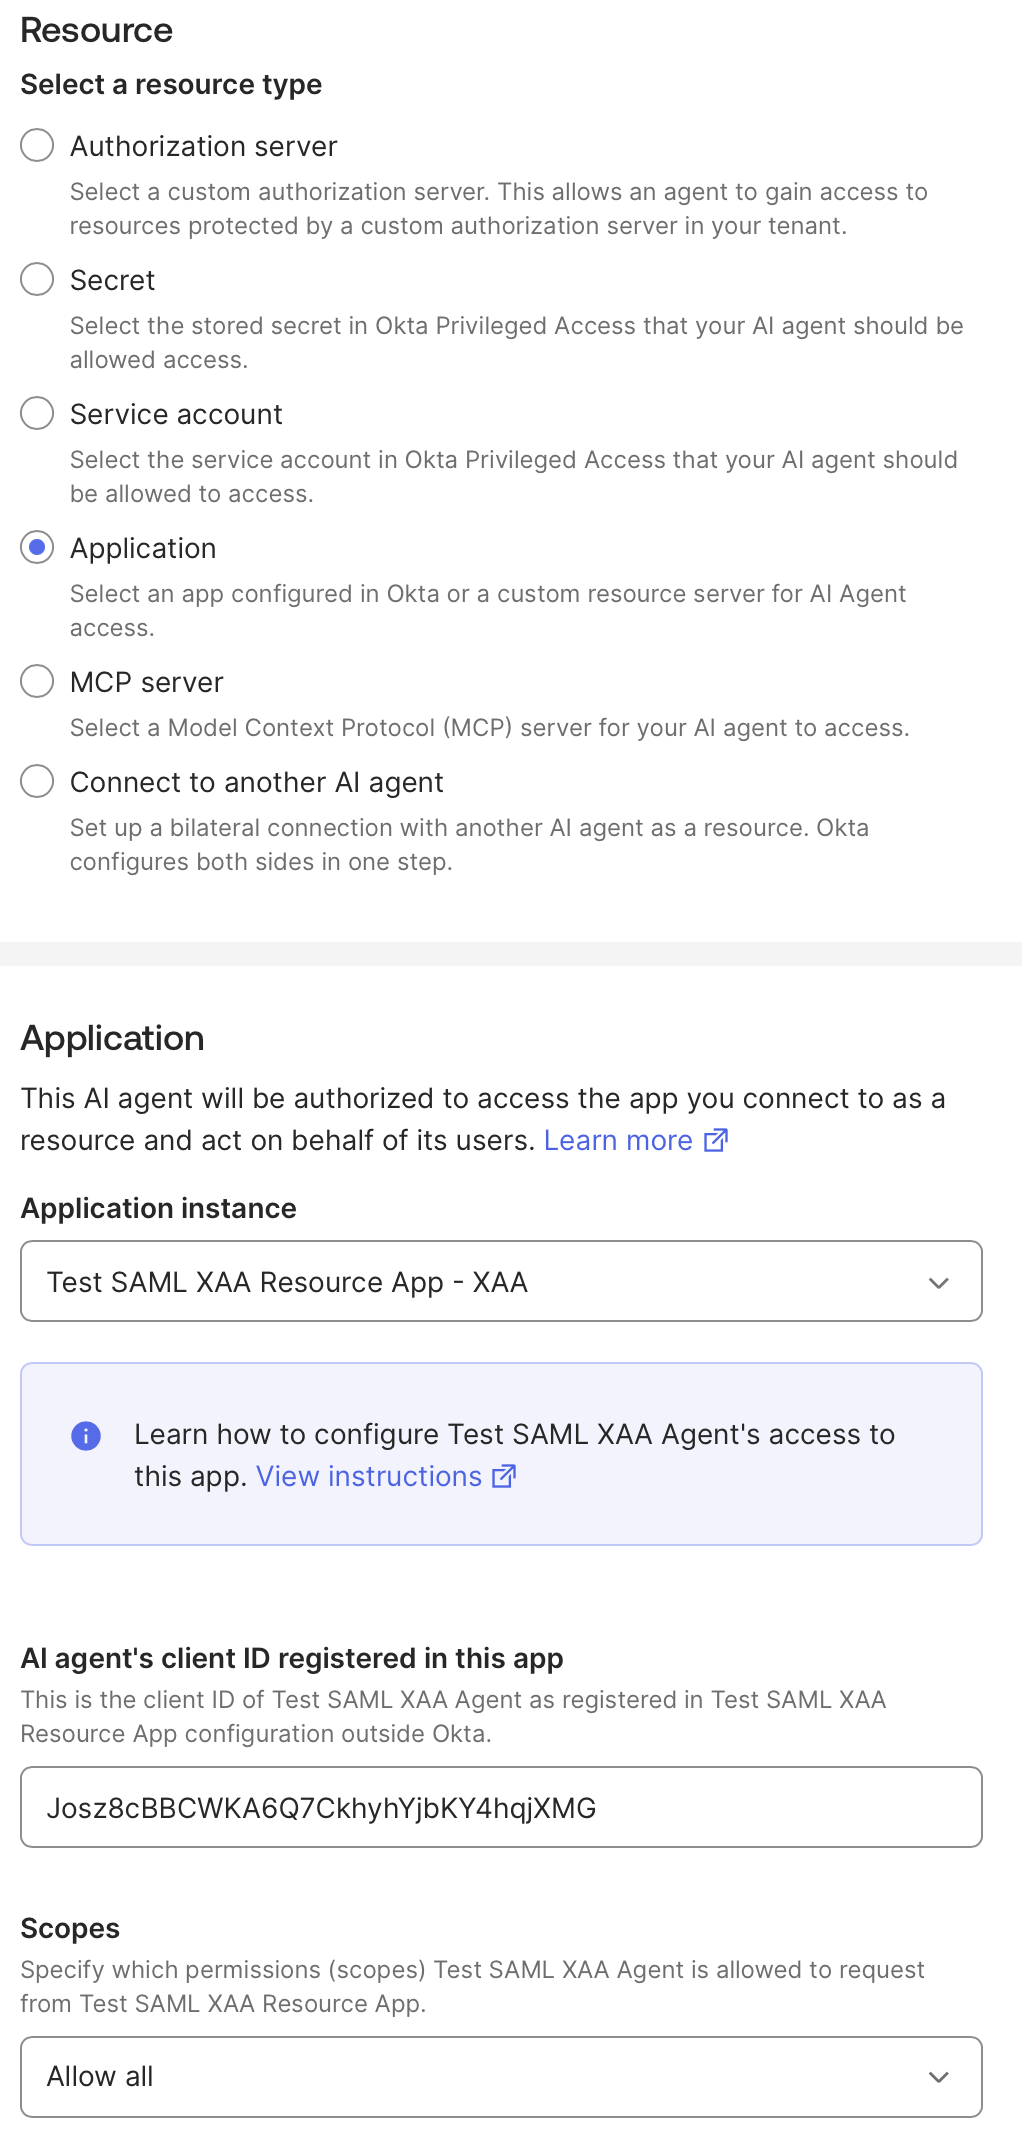
Resource connections タブで、Add resource connections を選択し、Resource type に アプリケーション を選択します。 アプリケーション セクションで、作成した Resource App を選択し、このアプリに登録されている AI agent のクライアント ID に、Auth0 テナント内の Agent0 アプリケーションのclient_id を設定します。
Agent を有効化する
Agent’s Actions ドロップダウンで Activate を選択し、MANAGED STATUS が Active になっていることを確認します。Auth0 で SAML エンタープライズ接続を設定する
Auth0 Dashboard で SAML エンタープライズ接続を作成するには、Authentication > Enterprise > SAML に移動し、Create Connection を選択します。 Resource App の Sign On タブから、Sign In URL と X509 Signing Certificate をコピーします。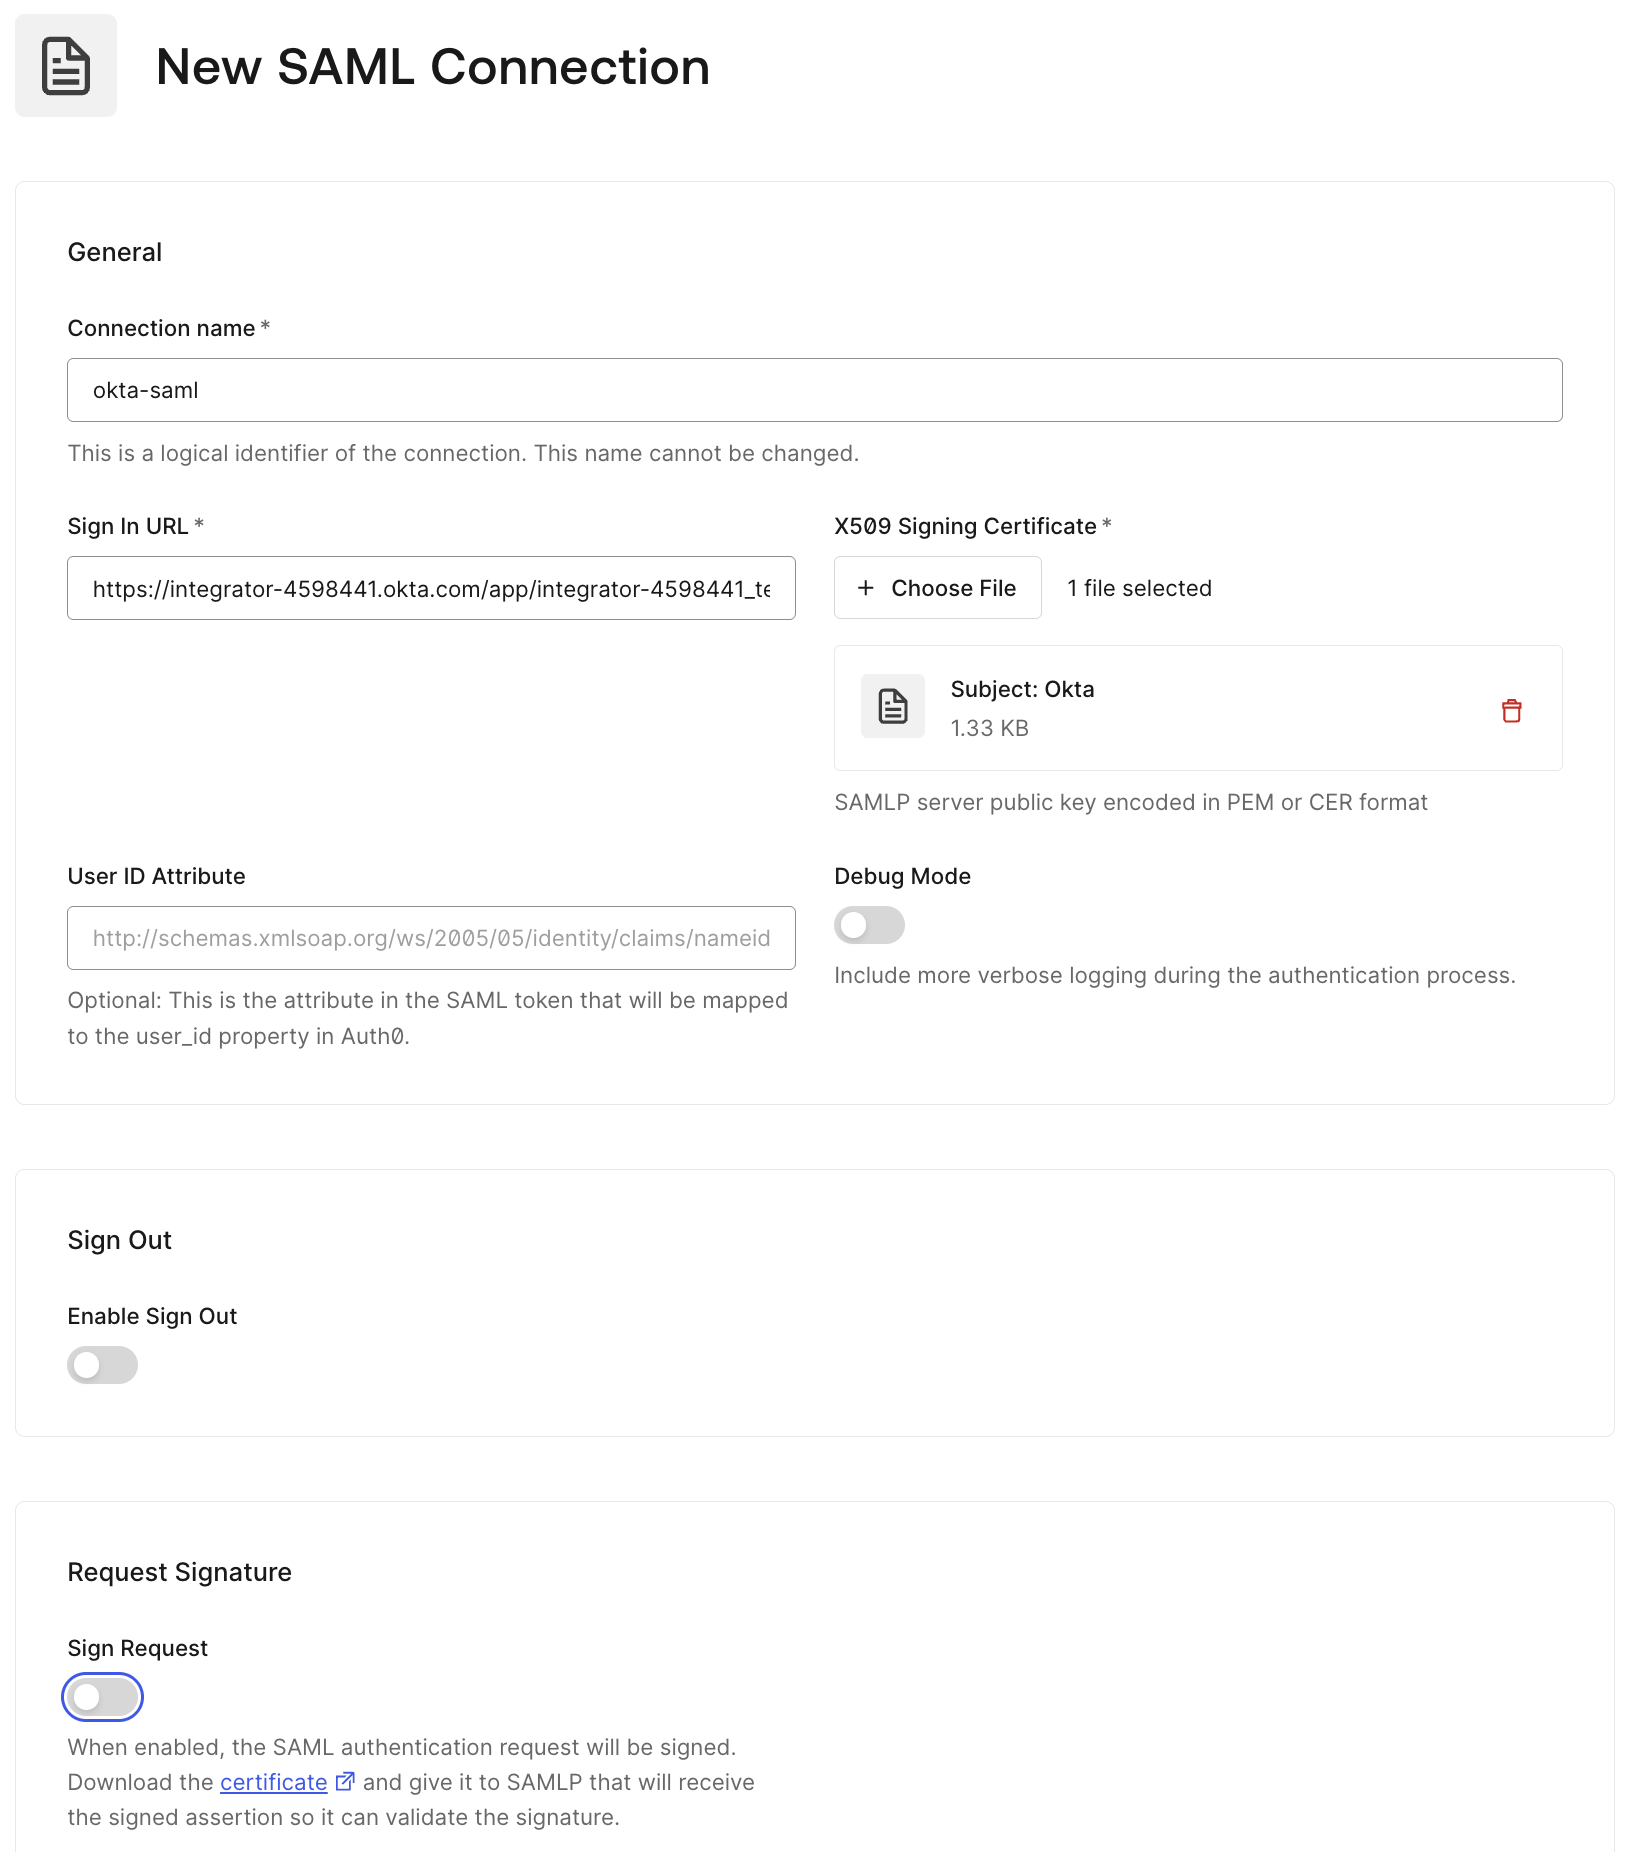
https://{yourOktaDomain} を使用します。
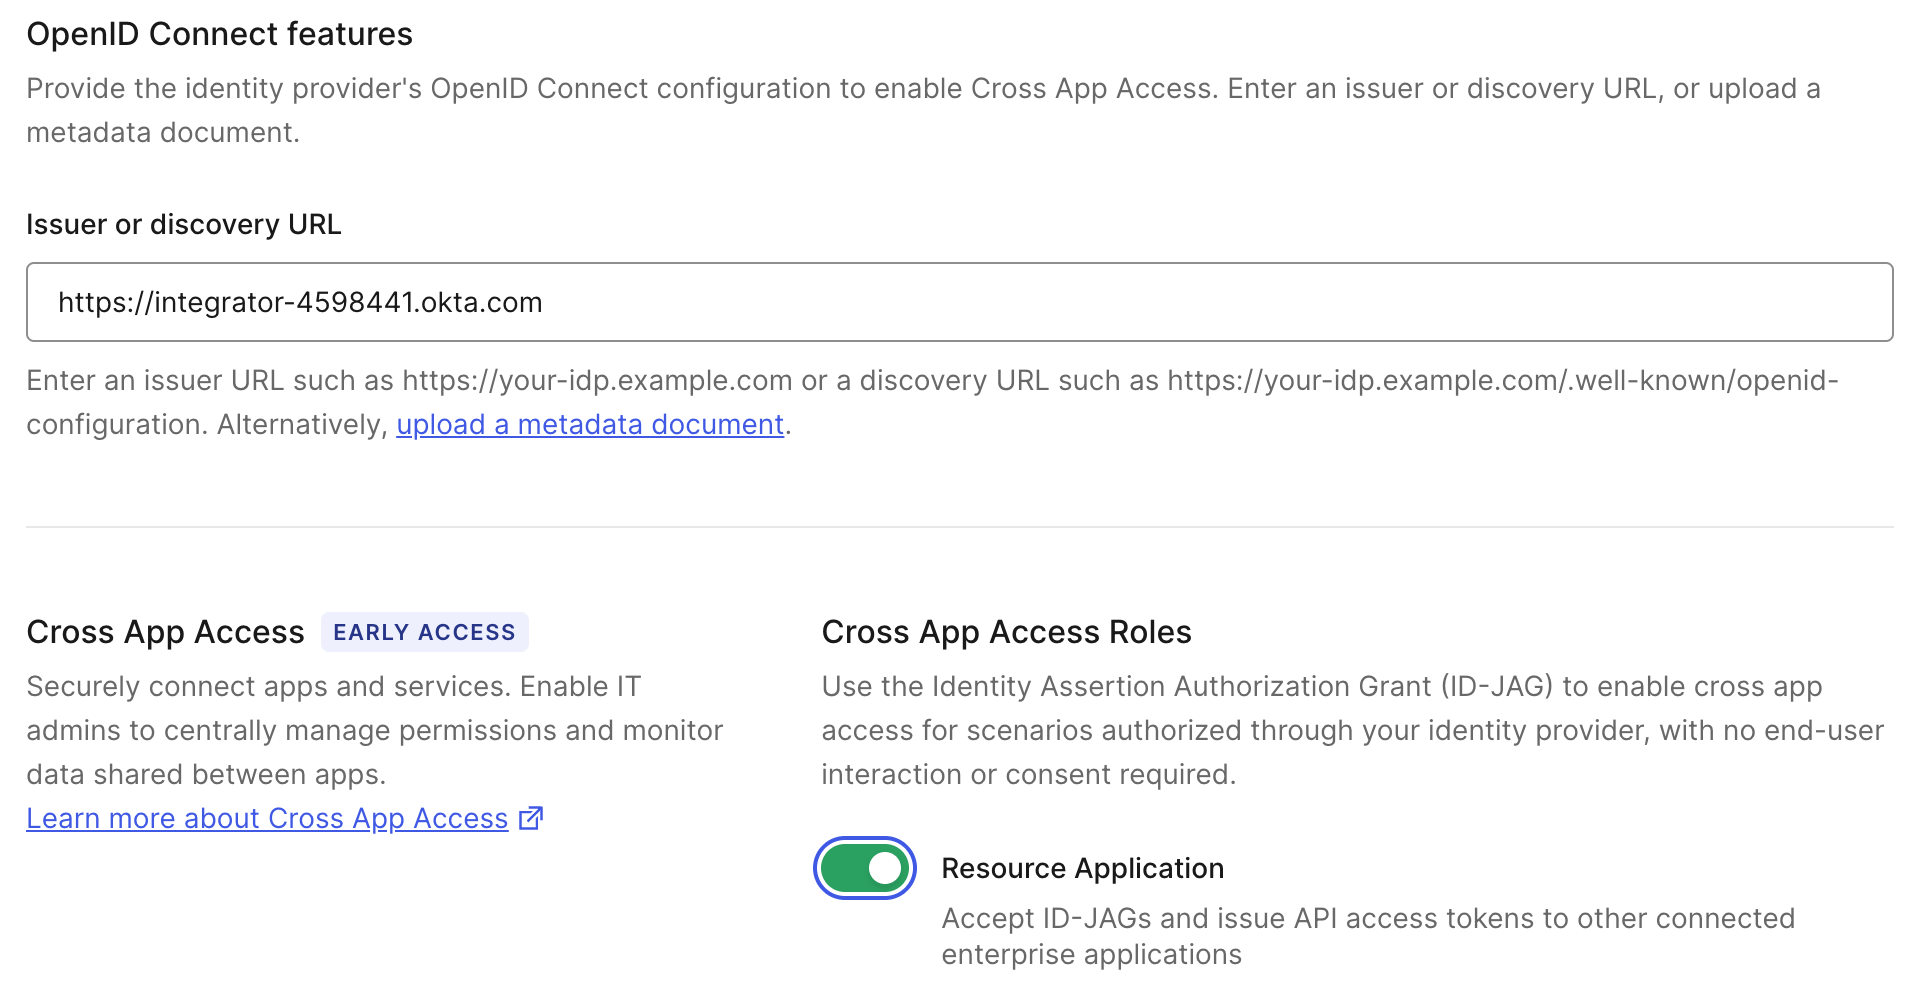
サードパーティアプリケーションがこの接続に Cross App Access 経由でのみアクセスし、エンタープライズ IdP である Okta でアクセスが承認されるようにする場合は、ドメインレベルに昇格させないでください。昇格させると、この接続は Cross App Access 経由だけでなく、テナント内のすべてのサードパーティアプリケーションで標準のログインフロー (
/authorize) にも利用できるようになります。Auth0 で接続をテストする
Auth0 Dashboard で以下の操作を行います。- Authentication > Enterprise > SAML に移動します。
- 作成した Enterprise SAML 接続を開き、アプリケーション タブを選択します。次に、その接続に対して作成した Requesting App を有効にします。
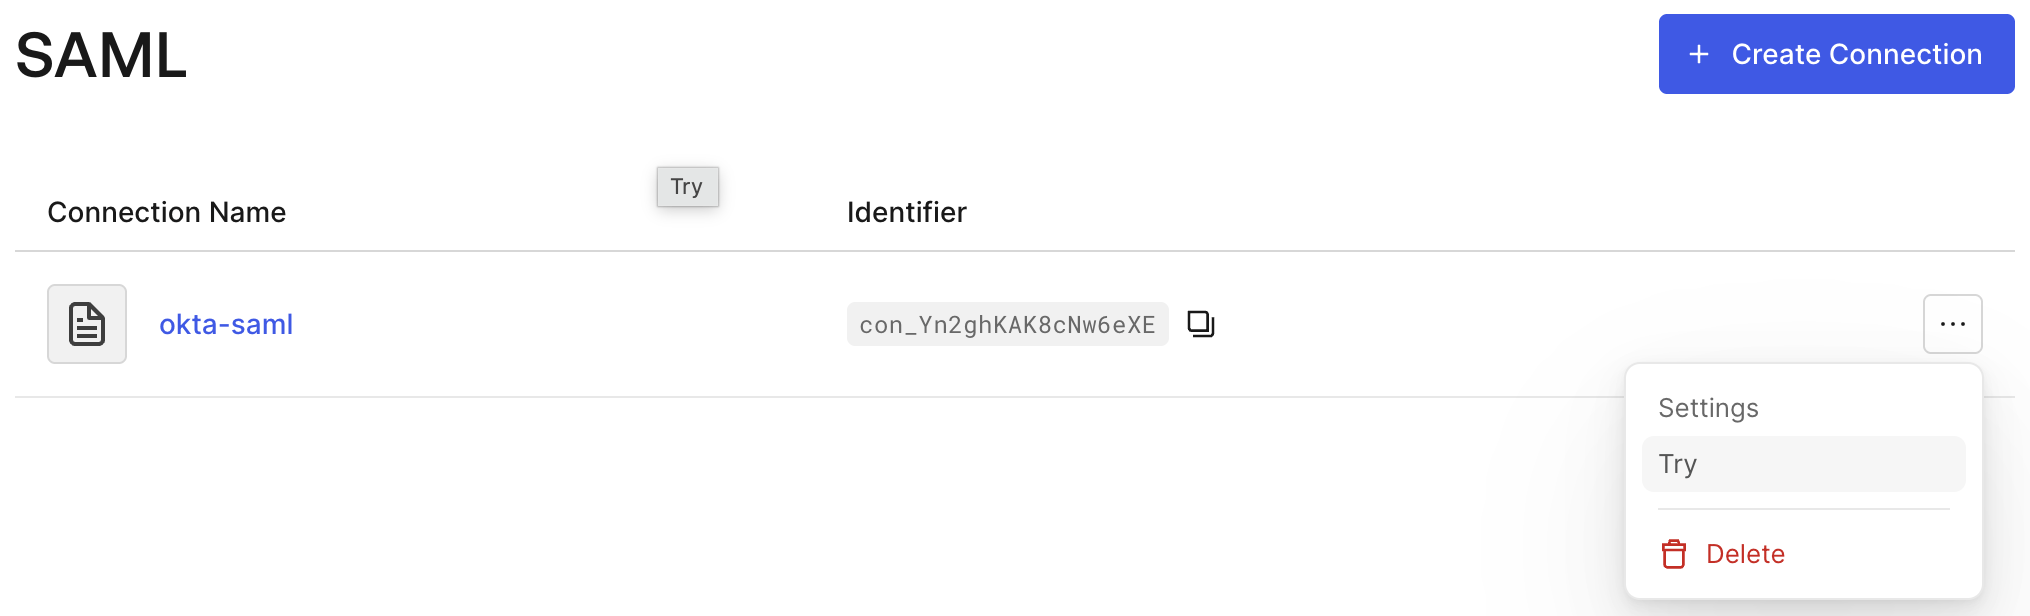
- Enterprise SAML 接続の一覧に戻ります。対象の接続の右側にある三点メニューを選択し、試す を選択します。テストユーザーでのログインを完了するため、Okta テナントでの認証画面にリダイレクトされます。
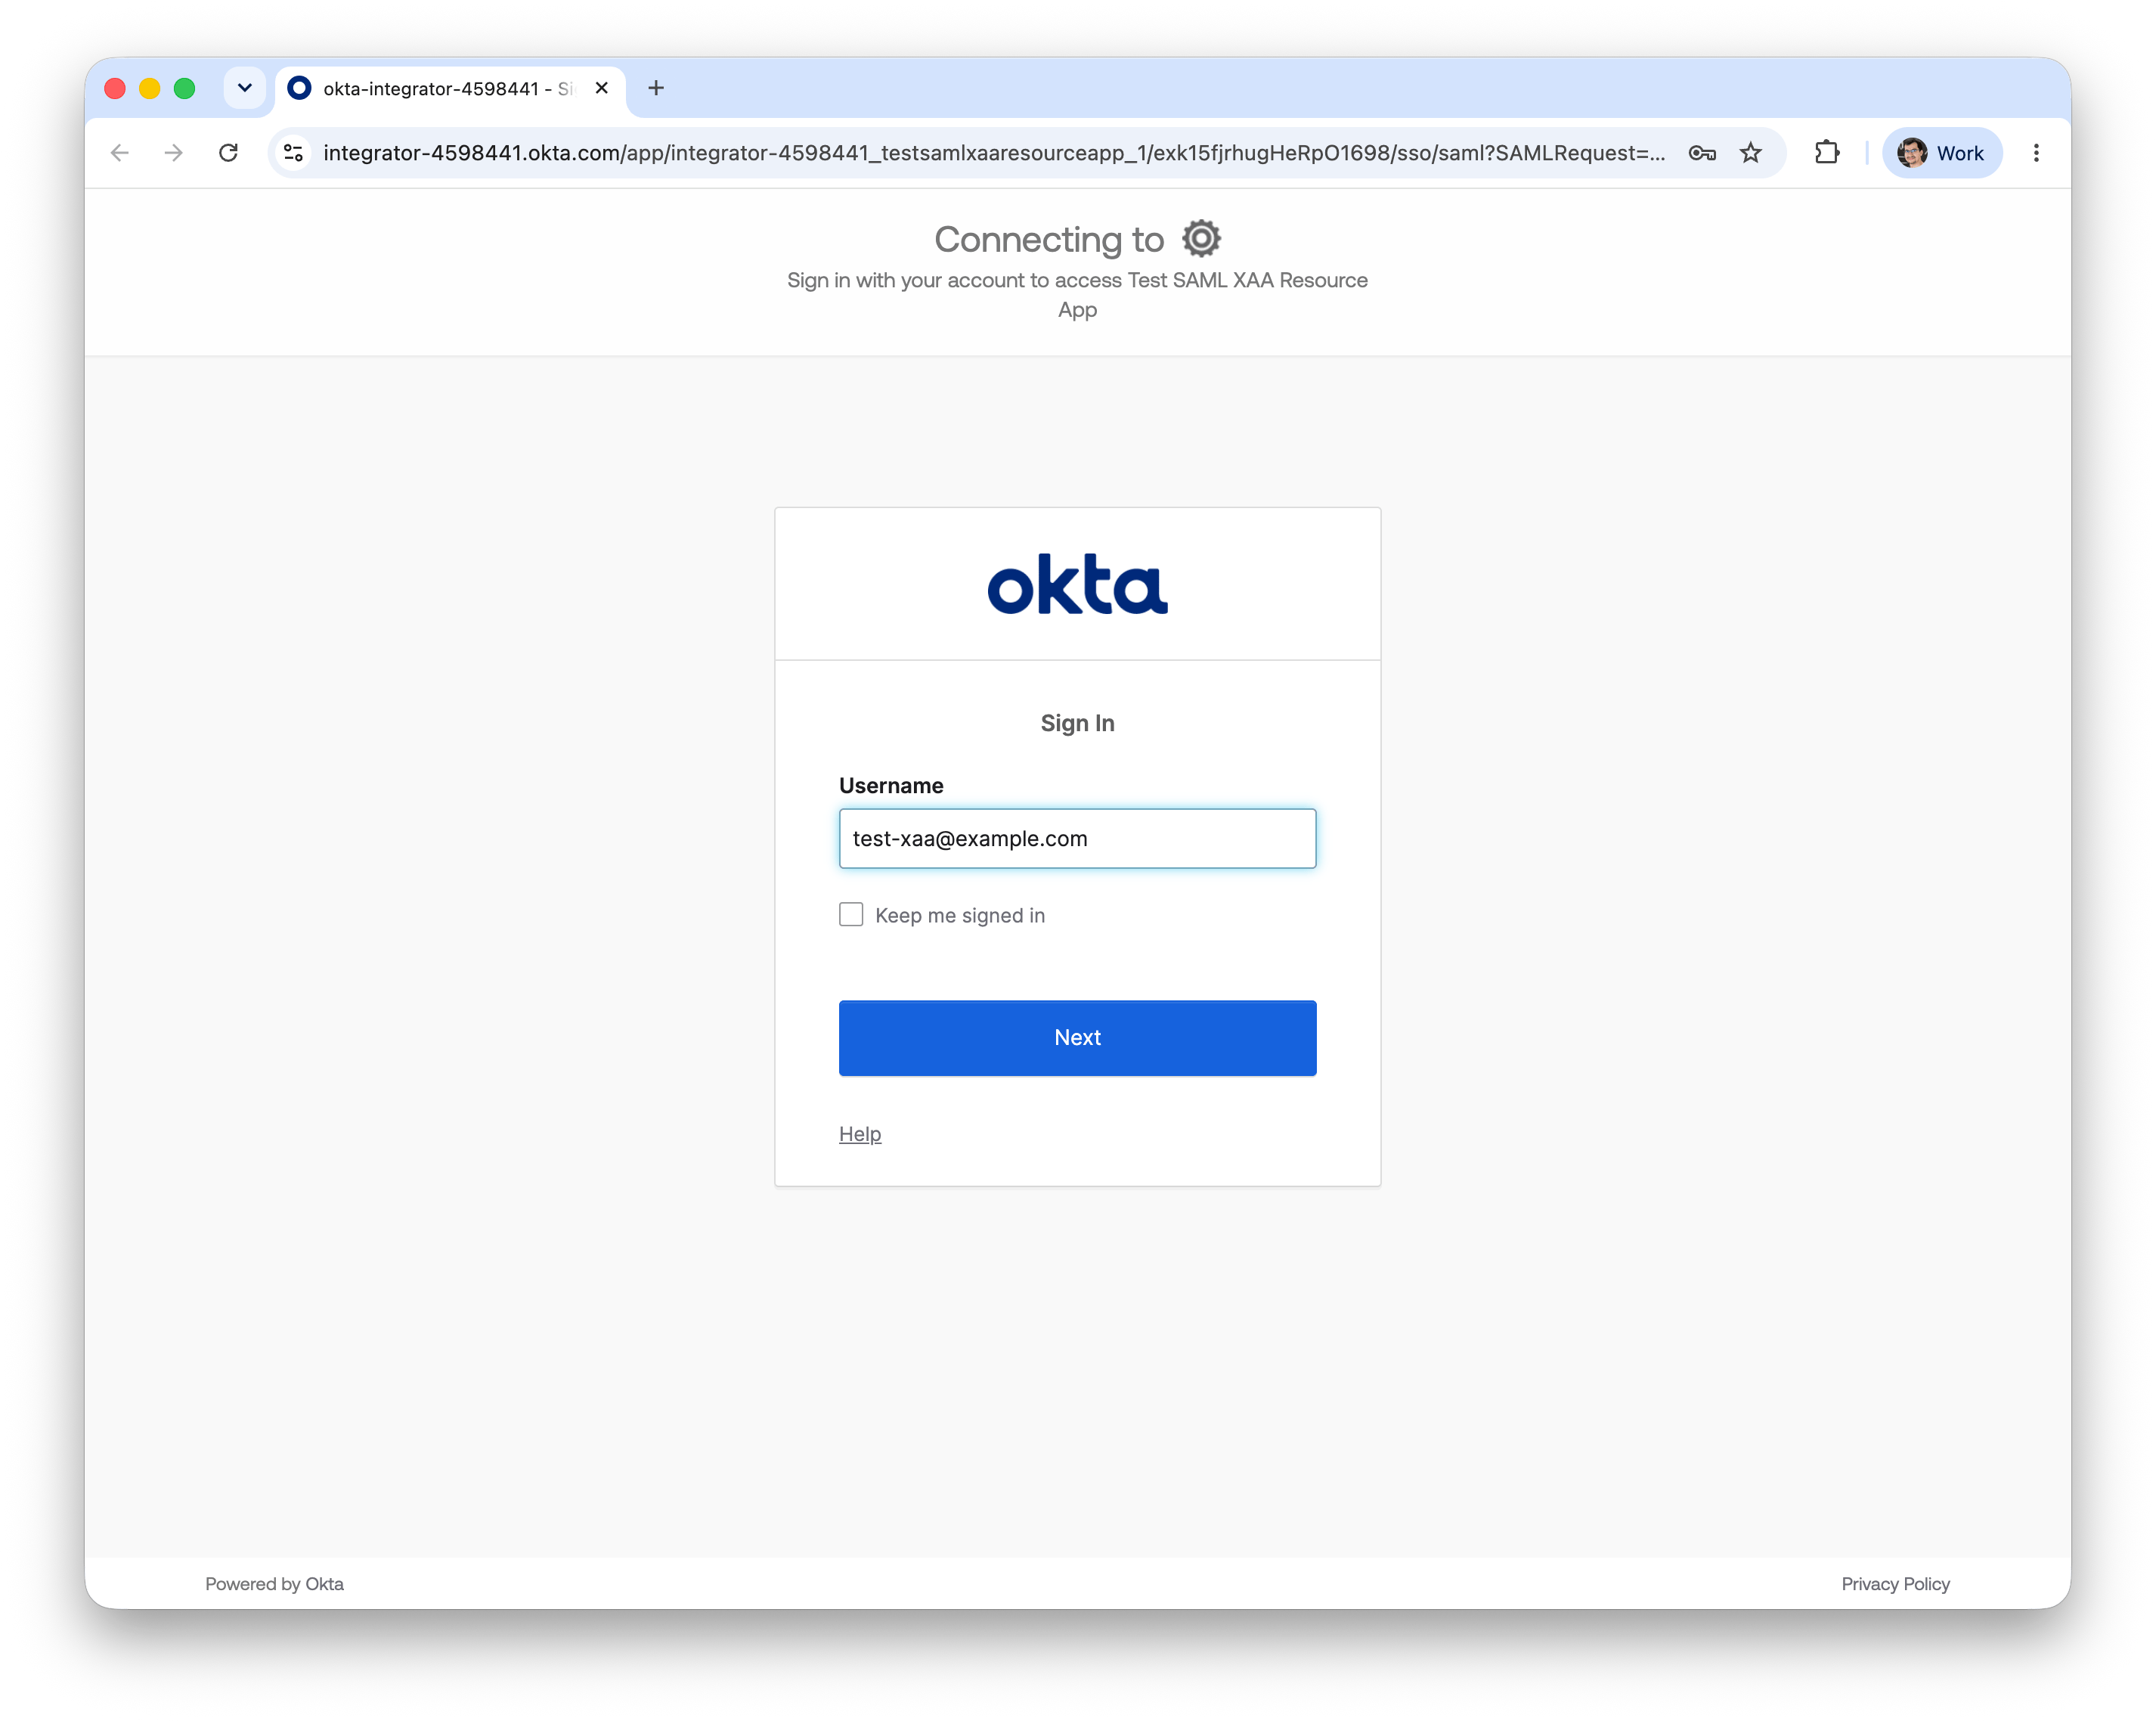
- XAA Resource App に割り当てたユーザーでログインします。
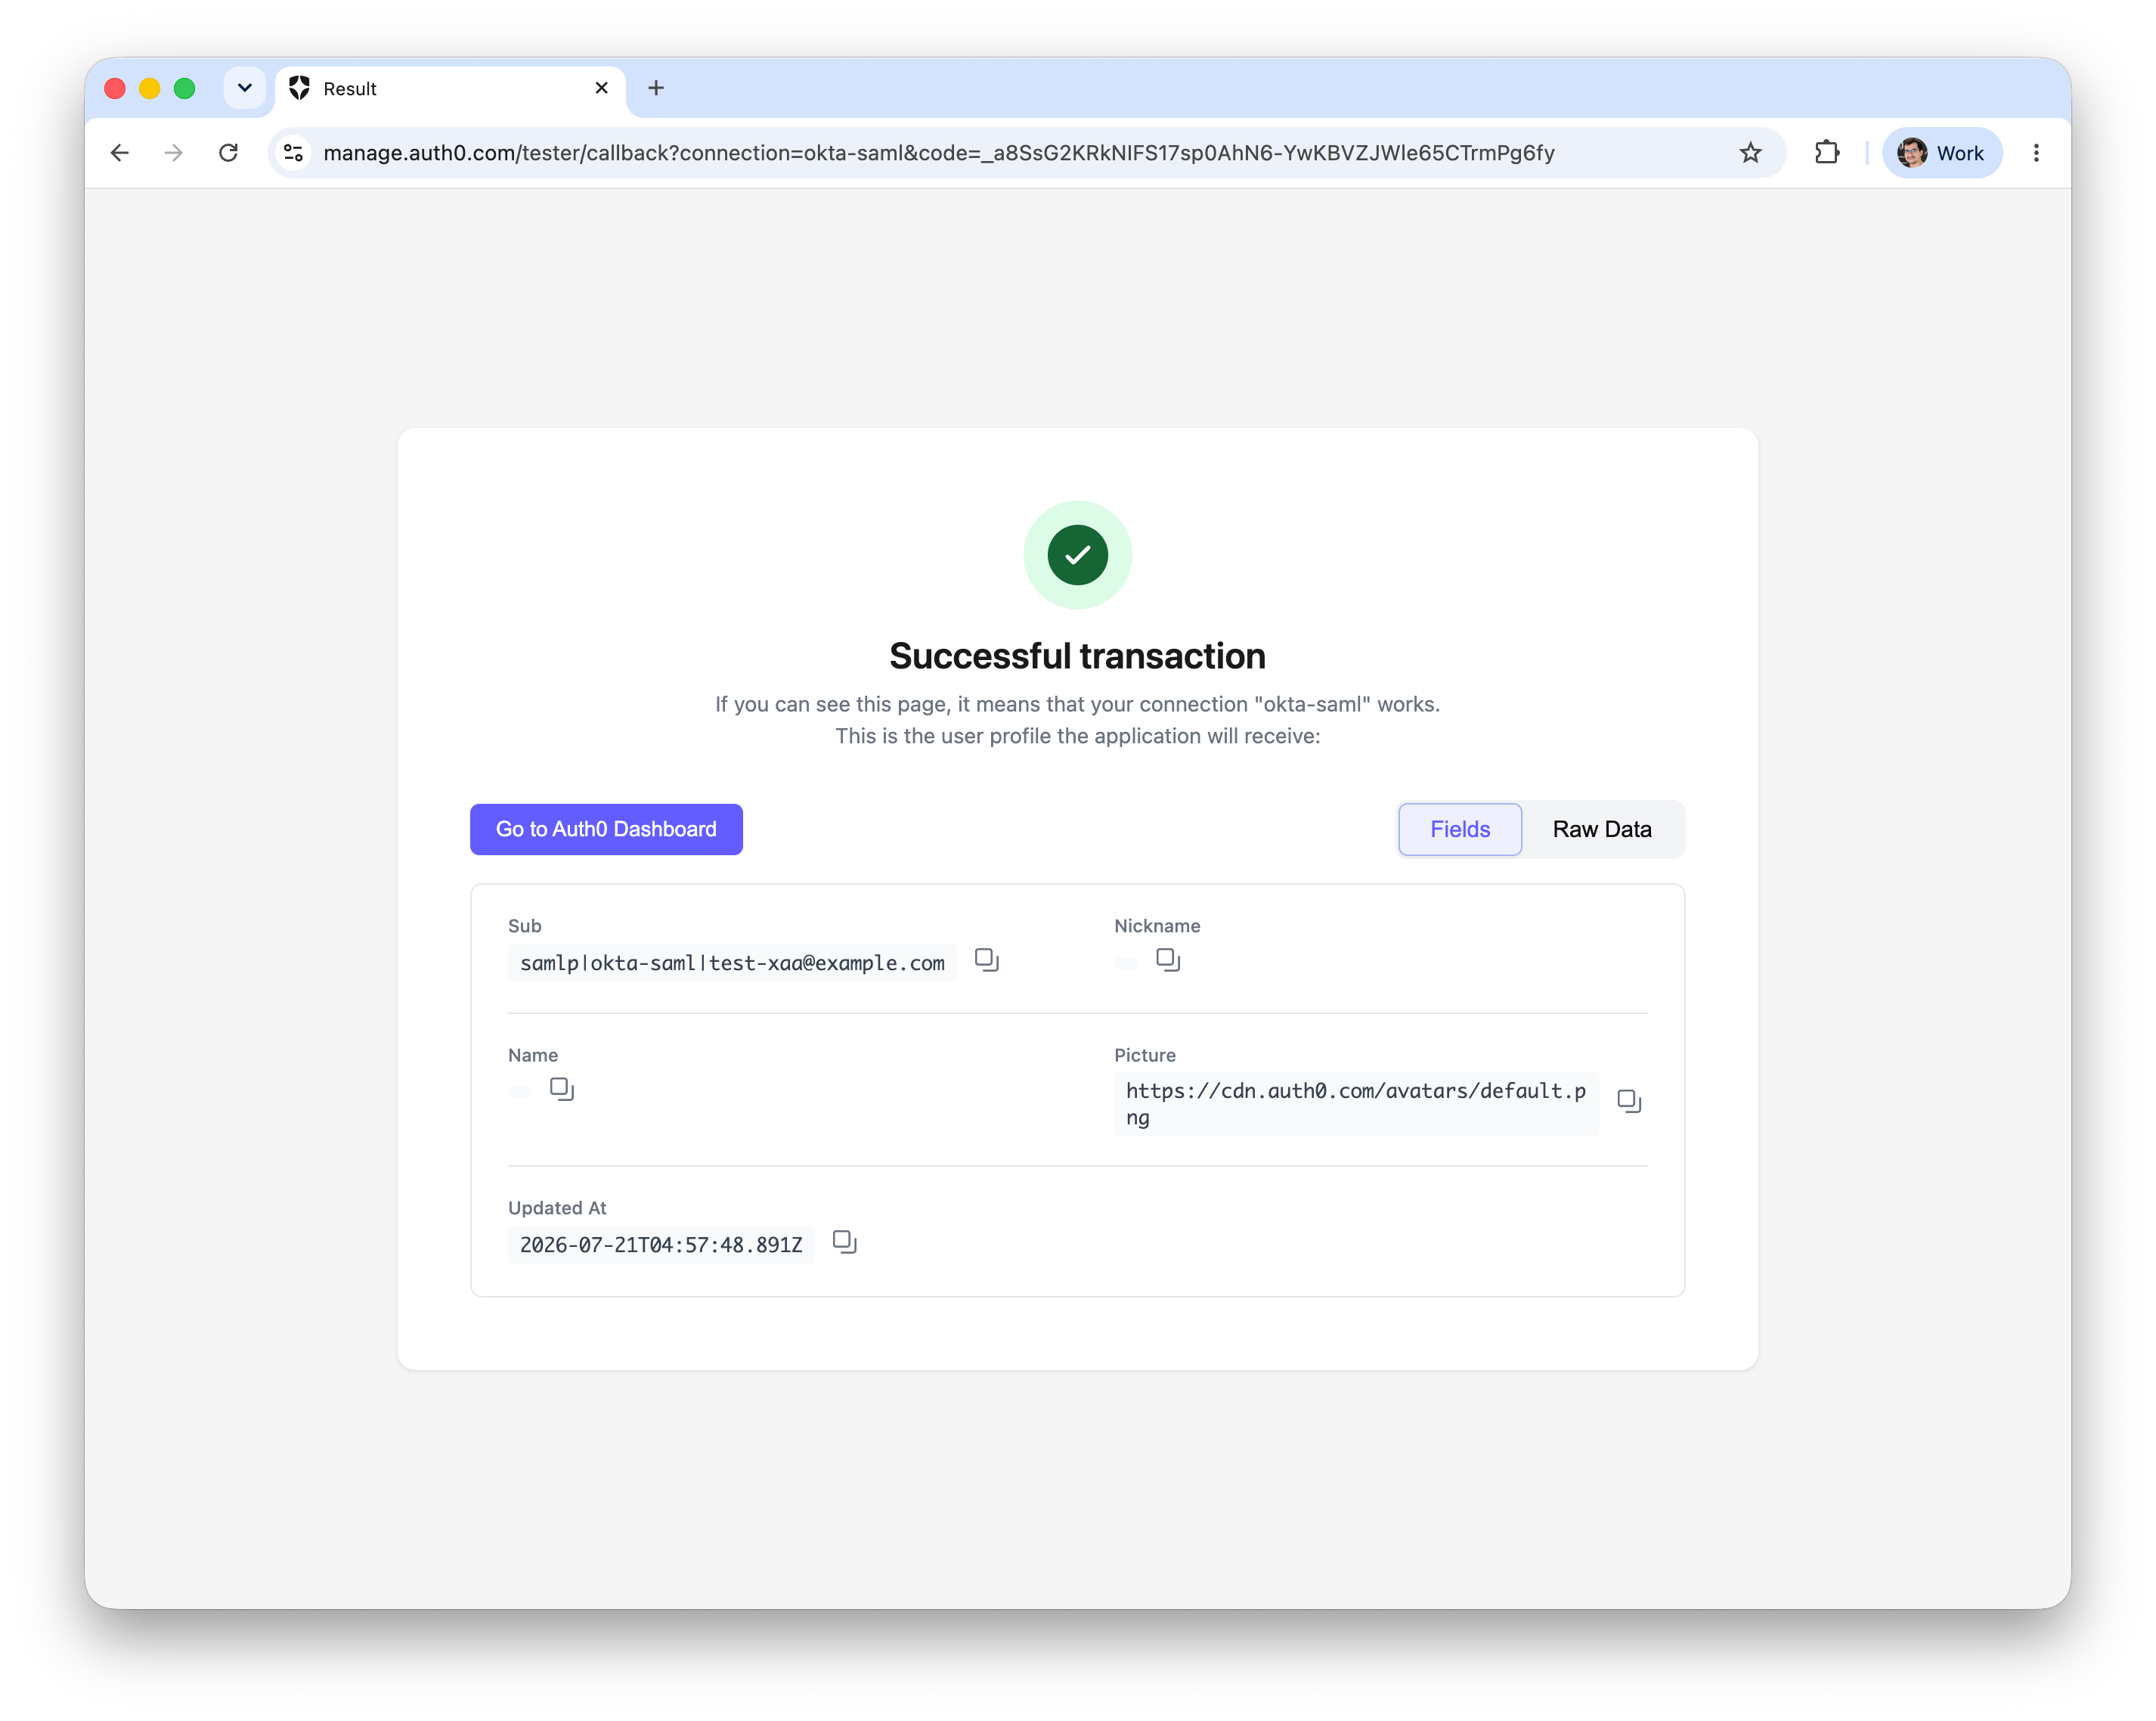
- ユーザーが正常にログインできたことを確認します。
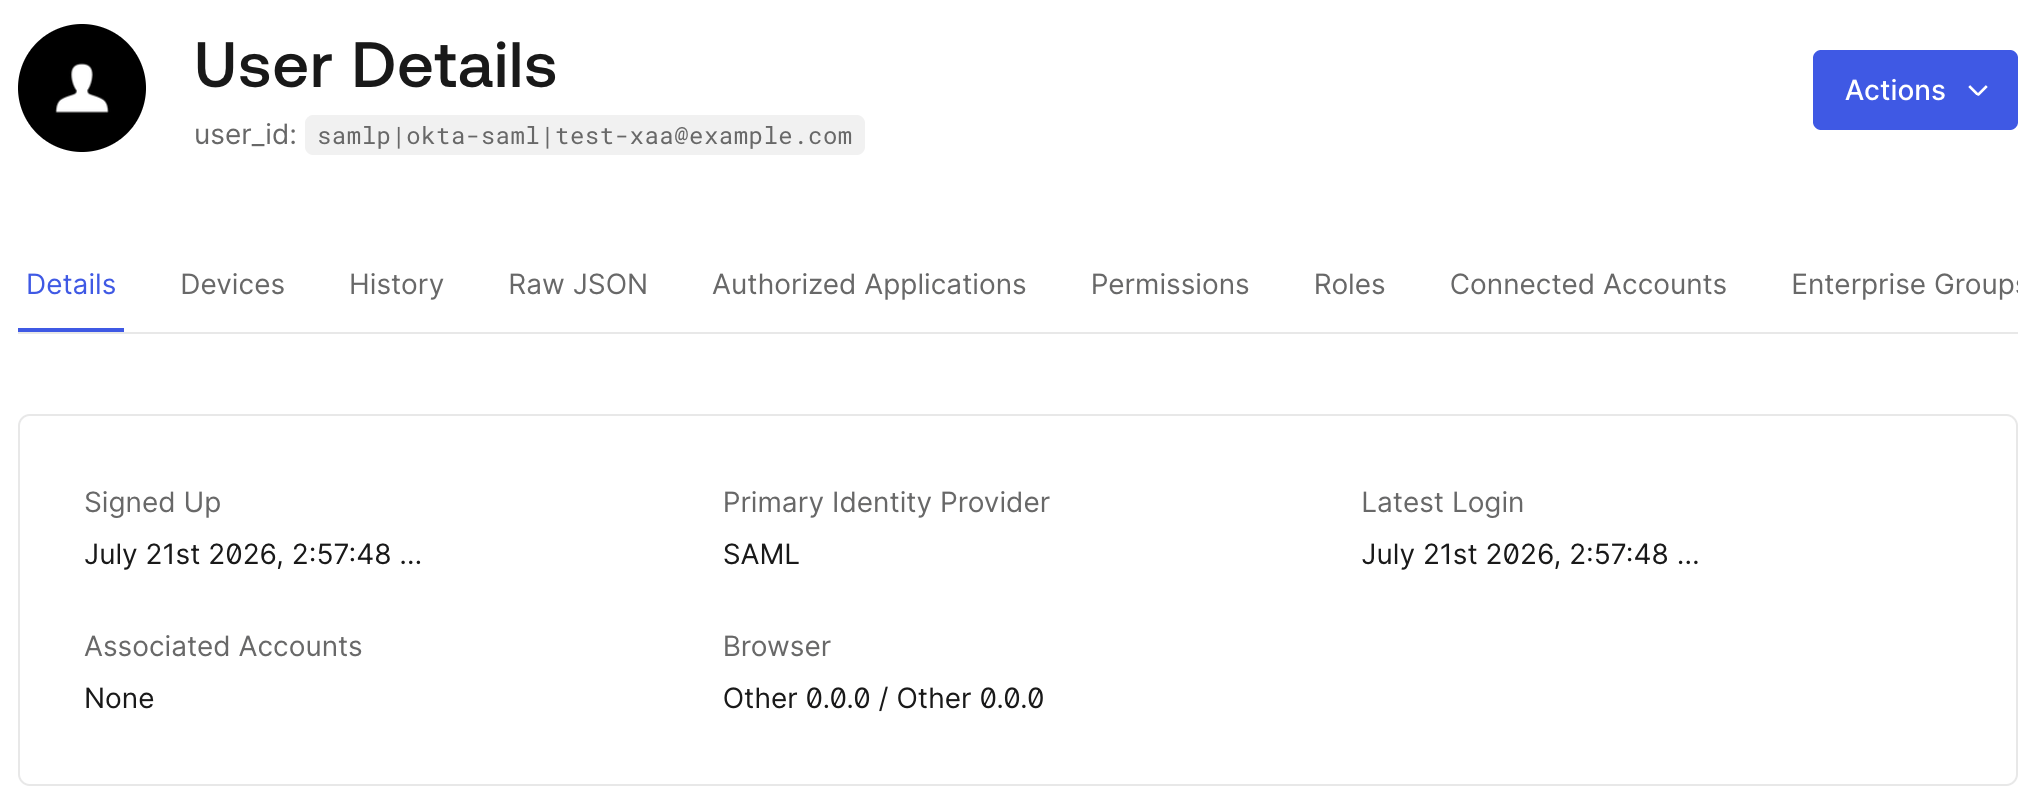
Auth0 にユーザープロファイルを作成するには、ユーザーが XAA 対応のエンタープライズ接続で少なくとも一度ログインする必要があります。
現時点では、Auth0 は ID-JAG による JIT ユーザー作成をサポートしていません。